Amerikanske Cybersecurity and Infrastructure Security Agency (CISA) ber virksomheter straks installere sikkerhetsoppdateringer for en alvorlig sårbarhet i Ivanti Connect Secure (ICS). Feilen, CVE-2026-104935, er blitt utnyttet i null-dagsangrep minst siden 1. oktober.
Sårbarheten gjør det mulig for eksterne angripere uten privilegier å omgå autentisering og kjøre vilkårlige kommandoer på berørte ICS-systemer. Angrepene krever ikke at en bruker gjør noe, og CISA omtaler dem som lite komplekse.
Ivanti ba kundene handle umiddelbart
Ivanti publiserte tirsdag ICS-versjonene 22.8R2.5, 25.1.3.0, 25.1.3.1 og 25.1.1.2 for å rette sårbarheten. Selskapet ba kundene «handle umiddelbart» og viste til «begrenset utnyttelse i praksis».
Ivanti har ikke delt flere detaljer om de pågående angrepene. Sikkerhetsselskapet Volexity opplyser imidlertid at en ukjent aktør, som selskapet sporer under navnet UTA0576, minst siden 3. oktober har kombinert denne feilen med to andre sårbarheter.
«Denne utnyttelseskjeden kombinerte en autentiseringsomgåelse, fjernkjøring av kode (RCE) og en sårbarhet for privilegieeskalering for å oppnå uautentisert kjøring av kode med root-rettigheter», opplyste Volexity. «RCE-sårbarheten og autentiseringsomgåelsen spores under CVE-2026-104935.»
Volexity opplyser at aktøren etter innbruddet har gjennomført flere handlinger for å hente Active Directory-legitimasjon og andre hemmelige opplysninger. Dette omfatter blant annet LAPS-passord og BitLocker-gjenopprettingsnøkler.
Fant spor av misbruk 1. oktober
Etterretningsselskapet Defused bekreftet Volexitys funn. Selskapet opplyser at det først fant tegn på at CVE-2026-104935 ble misbrukt i faktiske angrep 1. oktober.
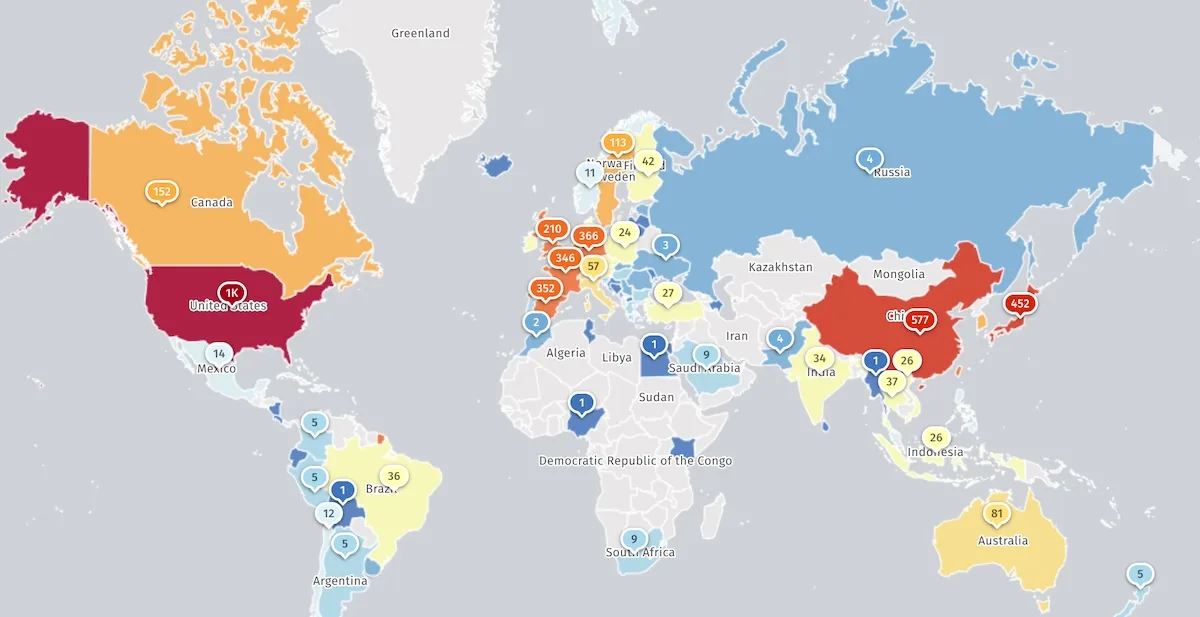
Shadowserver, som overvåker trusler på internett, registrerer nå mer enn 5.600 internetteksponerte verter med kjennetegn på ICS. Det er ikke kjent hvor mange av disse som er sikret mot de pågående angrepene, eller hvor mange som er fellenoder satt opp for å fange opp ondsinnet aktivitet.
Tirsdag førte CISA også CVE-2026-104935 opp på listen sin over sikkerhetssårbarheter som aktivt utnyttes. Føderale etater fikk frist til fredag med å sikre nettverkene sine, i tråd med direktivet Binding Operational Directive 26-04 fra juni.
Direktivet gjelder bare føderale, sivile etater i USAs utøvende maktapparat. CISA har samtidig sendt ut et eget varsel til alle sikkerhetsteam og nettverksansvarlige, med oppfordring om å installere oppdateringen umiddelbart og undersøke om det finnes spor etter kompromittering.
«CISA kjenner til at cybertrusselaktører utnytter denne null-dagssårbarheten for autentiseringsomgåelse, som muliggjør ekstern, uautentisert kjøring av vilkårlige kommandoer, til å stjele legitimasjon og hente ut data», advarte etaten. «CISA oppfordrer organisasjoner med berørte Ivanti Connect Secure-enheter og -installasjoner til umiddelbart å oppdatere til nyeste versjon.»
Kan være vanskelig å avdekke
Virksomheter som vil undersøke om de er rammet, må gjøre nettverks- og minneforensiske undersøkelser for å finne bevis på utnyttelse, ifølge CISA. Etaten advarer om at Ivantis Integrity Checker Tool kan unnlate å oppdage spor etter CVE-2026-104935, fordi angripernes kommandoer kjøres i minnet.
Dette er ikke den første aktivt utnyttede null-dagssårbarheten i Ivanti Connect Secure. Ivanti rettet en autentiseringsomgåelse, CVE-2023-46805, og kommandoinjeksjonssårbarheten CVE-2024-21887 tidlig i januar 2024. To uker senere rettet selskapet en sårbarhet for server-side request forgery, CVE-2024-21893.
I januar 2025 ble RCE-sårbarheten CVE-2025-0282 rettet. Ivanti har også rettet CVE-2025-22457, en annen RCE-sårbarhet som cyberspioner med tilknytning til Kina har utnyttet minst siden midten av mars 2025. Siden november 2021 har CISA ført opp 36 Ivanti-sårbarheter på listen over aktivt utnyttede feil, og 12 av dem er også blitt brukt i løsepengeangrep.
 Internett
 Internett
 Teknologi