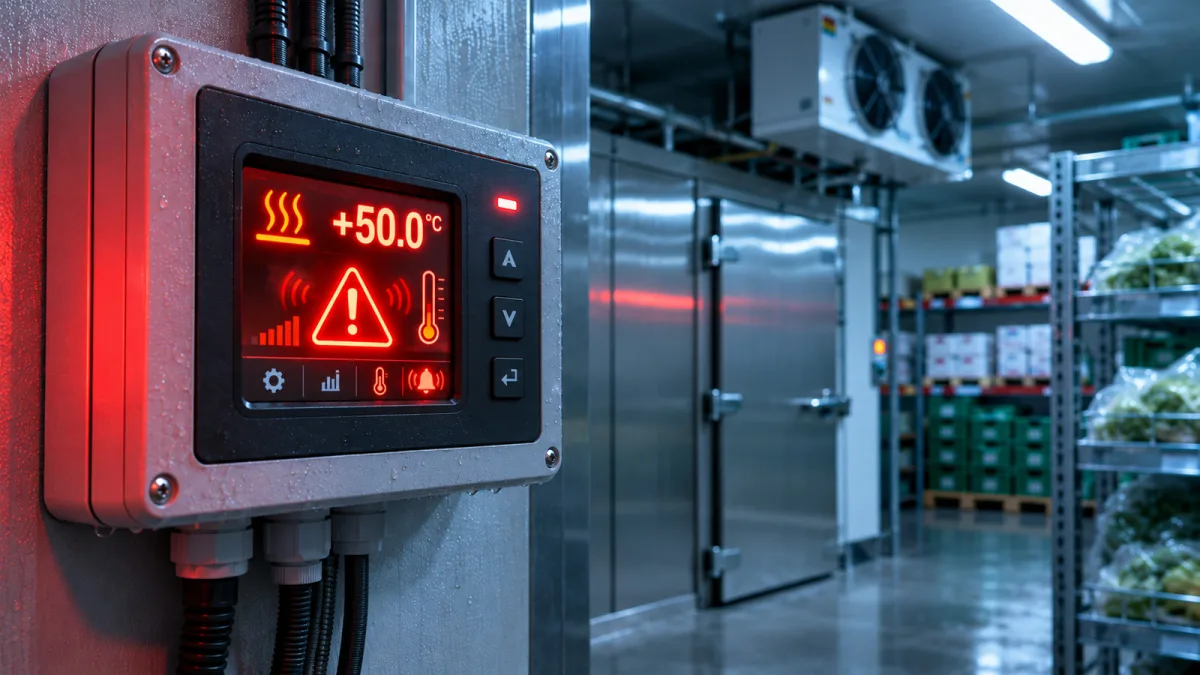
Advarselen er sendt ut i fellesskap av FBI, Cybersecurity and Infrastructure Security Agency (CISA), USAs helse- og sosialdepartement (HHS), landbruksdepartementet (USDA) og transportdepartementet (DOT). Myndighetene ber operatører av kritisk infrastruktur beskytte sårbare kjølekontrollere som brukes i helsetjenester, matproduksjon, kjemisk industri og transportsektoren.
«Enhver organisasjon som er avhengig av kjøle- og overvåkingssystemer, må anta at den kan bli et mål», sa Chris Butera, CISA-direktørens stedfortreder for cybersikkerhet.
Sårbare kontrollere kan styre temperatur og avriming
I et felles anbefalingsdokument publisert torsdag skriver etatene at angripere utnytter svakheter i elektroniske temperaturkontrollere og kommersielle styringssystemer for kjøling som ikke er oppdatert, eller som er tilgjengelige fra internett. Utstyret brukes til å overvåke temperaturer på avstand, styre avrimingssykluser og kontrollere kjøleanlegg.
«Over hele verden retter ondsinnede cyberaktører seg mot sårbarheter og mangler i miljøer med uoppdaterte eller internettilgjengelige elektroniske temperaturkontrollere og kommersielle kjølekontrollere i dagligvarebutikker og kjølelager», advarte CISA.
Ifølge etatene kan angripere utnytte sårbarheter som omgår autentisering, feil som muliggjør vilkårlig kodeinnlegging, eller svake konfigurasjoner. Det kan gjøre det mulig å endre temperaturinnstillinger og tvinge anlegg til å stå lenge i oppvarmings- eller avrimingsmodus.
Et vellykket angrep kan føre til tap av varer, kortere levetid for utstyret, branner og utrygge lagringsforhold. Angripere kan også redusere operatørenes innsyn i de faktiske temperaturene, slik at problemer ikke blir oppdaget i tide.
Flere angrep i Europa
Advarselen kommer etter flere angrep mot kjølesystemer i Europa. Hendelsene har forstyrret driften i supermarkeder og ved institusjoner som lagrer blodprodukter.
I oktober ble kjølekontrollere hacket i rundt 250 til 350 franske supermarkeder. Angriperne aktiverte avriming på avstand, noe som førte til høyere temperaturer i kjøleskap og frysere.
En annen angrepsbølge som ble rapportert i november, rammet mer enn 115 butikker i seks europeiske land. Noen kjølesystemer slo seg helt av, mens temperaturen i andre steg til 50 °C.
Den 3. november bekreftet den franske blodtjenesten EFS at en cyberhendelse hos en leverandør av kjøleutstyr hadde endret temperatur- og avrimingsinnstillinger ved tre institusjoner der blodprodukter oppbevares.
Ber virksomheter fjerne kontrollere fra internett
For å møte den fortsatte trusselen anbefaler de amerikanske etatene at virksomheter fjerner kjølekontrollere fra det offentlige internett. Nødvendig fjernaksess bør sikres, standardpassord bør byttes, og tilgjengelige sikkerhetsoppdateringer bør installeres.
Etatene anbefaler også å skille operasjonsteknologiske systemer fra virksomhetens øvrige nettverk. I tillegg bør det innføres sikre temperaturgrenser som hindrer kontrollere i å operere utenfor et akseptabelt område.
 Teknologi
 Teknologi
 Teknologi