Mer enn 1.000 GitLab-servere som er tilgjengelige fra internett, er fortsatt ikke oppdatert mot sårbarheten CVE-2026-97229. Feilen har høyeste alvorlighetsgrad og blir aktivt utnyttet i angrep for fjernkjøring av kode.
Sårbarheten skyldes en heltallsoverflyt i GitLabs CI/CD-kompilator for regulære uttrykk. Komponenten tolker og evaluerer regulære uttrykk i konfigurasjonsfiler for CI/CD-pipelines.
Kan utnyttes uten innlogging
Under bestemte forhold kan en bruker uten autentisering kjøre vilkårlig kode på GitLab-serveren ved å sende inn et spesialtilpasset regulært uttrykk i en CI/CD-konfigurasjon. GitLab har forklart at problemet skyldes utilstrekkelig validering av regulære uttrykk.
Selskapet publiserte sikkerhetsoppdateringer 12. oktober for GitLab Community Edition (CE) og Enterprise Edition (EE), i versjonene 19.4.2, 19.3.5 og 19.2.8.
«Disse versjonene inneholder viktige feil- og sikkerhetsrettinger, og vi anbefaler sterkt at alle selvstyrte GitLab-installasjoner oppgraderes til en av disse versjonene umiddelbart.»
GitLab opplyser samtidig at GitLab.com allerede kjører den oppdaterte versjonen. Kunder av GitLab Dedicated trenger ifølge selskapet ikke å foreta seg noe.
Bekreftet utnyttet i praksis
USAs cybersikkerhets- og infrastruktursikkerhetsdirektorat CISA bekreftet fredag at angripere har begynt å utnytte sårbarheten i praksis. CVE-2026-97229 er derfor ført opp i etaten sin KEV-katalog over kjente, aktivt utnyttede sårbarheter.
CISA ga føderale etater beskjed om å sikre serverne sine innen søndag. Sikkerhetsorganisasjonen Shadowserver opplyste i helgen at den følger mer enn 1.000 ubeskyttede GitLab-servere som er eksponert for pågående angrep.
Flere alvorlige GitLab-sårbarheter
CVE-2026-97229 er den siste i en rekke GitLab-sikkerhetsproblemer som er håndtert siden starten av året. I januar rettet GitLab en alvorlig feil, CVE-2026-0723, som kunne la angripere omgå tofaktorautentisering.
I september ble en annen sårbarhet med høyeste alvorlighetsgrad, CVE-2026-85706, rettet i API-et for repository-commits. Denne kunne utnyttes til å stjele innloggingsopplysninger og andre hemmeligheter. CISA merket også denne som aktivt utnyttet etter at sikkerhetsselskapet watchTowr rapporterte at angripere hadde begynt å skanne etter sårbare GitLab-servere.
Forrige måned rettet GitLab dessuten en ny kritisk feil i kompilatoren for regulære uttrykk, CVE-2026-110264. Den kan la trusselaktører kjøre vilkårlig kode på målrettede instanser.
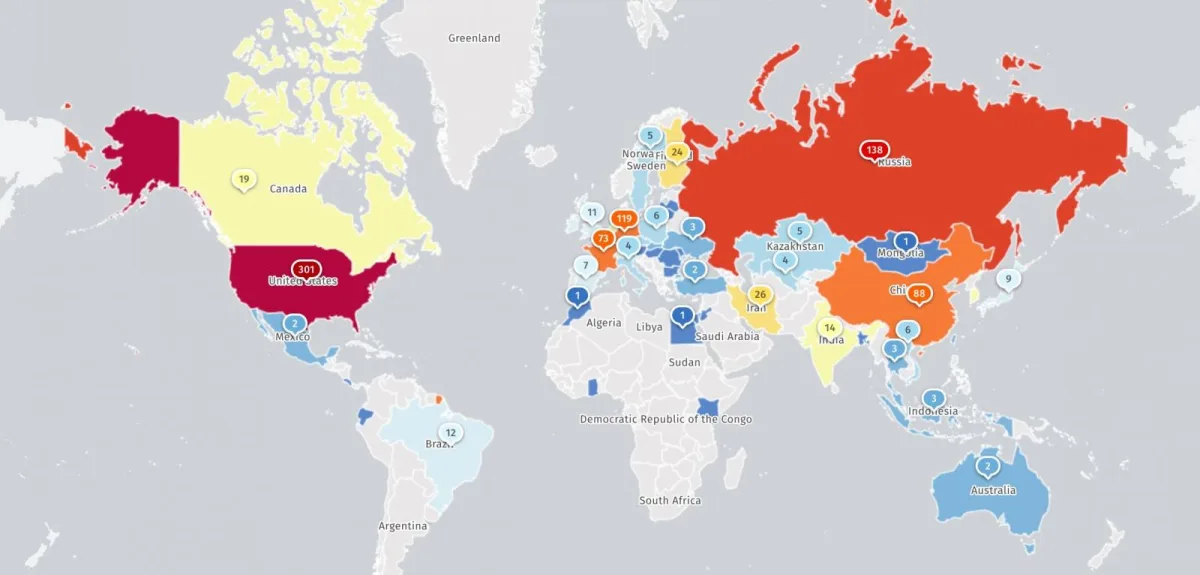
«Vi følger for tiden over 1.000 GitLab-instanser som er sårbare for CVE-2026-97229, som står på CISA Cyber KEV-listen, og over 11.300 instanser som er sårbare for CVE-2026-110264. Dette er av rundt 39.000 GitLab-instanser vi ser daglig», skrev Shadowserver søndag.
Siden november 2021 har CISA ført seks GitLab-sårbarheter opp i katalogen over aktivt utnyttede sårbarheter. Én av disse skal også ha blitt brukt i løsepengevirusangrep.
GitLab opplyser at DevSecOps-plattformen har over 70 millioner registrerte brukere og brukes av mer enn halvparten av Fortune 100-selskapene globalt.
 Internett
 Internett
 Internett