USAs cybersikkerhets- og infrastruktursikkerhetsbyrå CISA advarer om at angripere aktivt utnytter fire sårbarheter i Plex Media Server. Sårbarhetene er samlet under navnet Plex2Shell.
Ved å kjede sårbarhetene sammen kan en angriper hente eierens administratortoken og kjøre kode med utvidede rettigheter. Plex Media Server brukes til å organisere private samlinger av filmer, TV-serier, musikk og bilder, og til å strømme innholdet til andre enheter hjemme eller over internett.
Ber myndigheter prioritere oppdatering
CISA har bedt føderale amerikanske virksomheter prioritere oppdatering av systemer som er berørt av Plex2Shell, eller ta i bruk skadebegrensende tiltak, innen 23. oktober.
Sikkerhetsforskeren Zach Main oppdaget sårbarhetene og rapporterte dem ansvarlig til Plex 27. juli. De enkelte feilene er vurdert som middels til alvorlige, men Main har gitt hele angrepskjeden en kritisk alvorlighetsgrad på 9,8.
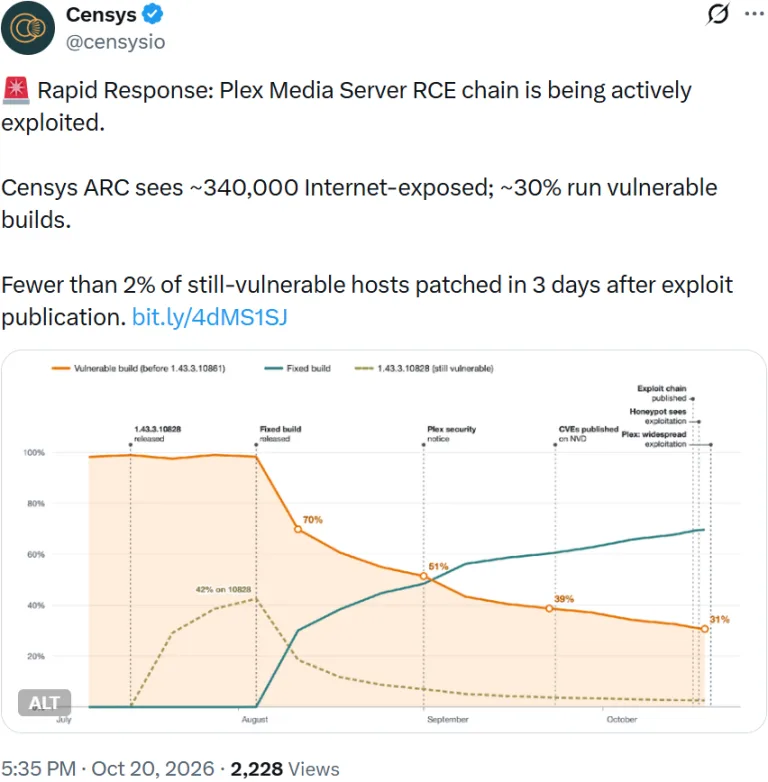
Main publiserte de fullstendige tekniske detaljene 16. oktober. Tre dager senere publiserte han også en såkalt proof-of-concept-utnyttelse, altså kode som viser hvordan sårbarhetene kan utnyttes.
17. oktober begynte det å komme rapporter om at Plex2Shell ble utnyttet i aktive angrep. De første angrepene skal ha vært rettet mot såkalte honeypoter, systemer som settes opp for å lokke til seg og overvåke angripere, med mål om å installere en kryptominer.
Berørte Plex-versjoner
Plex2Shell berører Plex Media Server-versjoner før 1.43.3.10861. Denne versjonen ble utgitt 4. august.
To andre sårbarheter ført opp
CISA har samtidig ført ytterligere to sårbarheter inn i katalogen over kjente, aktivt utnyttede sårbarheter (KEV).
Den ene er en feil i søkestielementet i Siemens Software Center (SSC), registrert som CVE-2026-110936. Siemens advarte 19. oktober om at hackere utnyttet sårbarheten i kampanjer knyttet til Romulus, en plattform for distribusjon av flere typer skadevare gjennom såkalte ClickFix-angrep.
Ny forskning fra OT-sikkerhetsselskapet Forescout beskriver Romulus som mulig «et privatdrevet kontrollpanel, en kommersiell tjeneste for distribusjon av skadevare, et rammeverk for samarbeidspartnere eller programvare som er kopiert mellom ulike operatører».
Siemens har publisert indikatorer på kompromittering og råd om hvordan administratorer kan identifisere berørte systemer. Selskapet anbefaler å oppdatere Siemens Software Center til versjon 4.0.9.8 eller nyere.
Den andre sårbarheten er CVE-2026-106931, en feil som kan føre til kjøring av operativsystemkommandoer i brannmuren SiteGuard Server Edition. Både leverandøren og Japans nasjonale beredskapsteam for datamaskinhendelser meldte sent i forrige uke at sårbarheten ble aktivt utnyttet.
Leverandøren ber brukere oppgradere SiteGuard Server Edition for Apache httpd, Nginx og IIS til versjon 8.00 Update 5. For SiteGuard Server Edition for Apache httpd og Nginx på FreeBSD anbefales versjon 7.00 Update 6 eller nyere.
Forebyggende sikkerhetsmålinger kan skjule hva som skjer etter at en angriper først har fått tilgang. Når angripere bruker gyldig påloggingsinformasjon, faller forebyggingsevnen kraftig. Blue Report 2026 måler forsvar mot ulike angrepsteknikker på grunnlag av 338 millioner simuleringer gjennomført i kundenes produksjonsmiljøer.
 Internett
 Internett
 Internett