Onsdag ble millioner av mennesker og virksomheter verden over tvunget til å reagere da to alvorlige sårbarheter i PHP ble offentlig kjent. Feilene, som har fått navnet PHP2Shell og er registrert som CVE-2026-109618 og CVE-2026-109619, kunne gi angripere tilgang til nettsteder og servere som kjørte PHP – uten passord eller annen innlogging.
PHP Foundation, som vedlikeholder programvaren, publiserte sikkerhetsoppdateringer onsdag. Oppdateringene skal hindre angrep mot nettvendte servere når de er installert. Flere store internettselskaper og webverter hadde fått tilgang til informasjon og oppdateringer på forhånd, slik at de kunne begynne arbeidet før offentliggjøringen.
Foreløpig ser det ut til at verden i stor grad unngikk et omfattende masseangrep. Samtidig advarer sikkerhetsforskere om at mange systemer fortsatt kan være ubeskyttet, og at angrep og datatyveri derfor fortsatt er mulig.
Svært alvorlige sårbarheter
Sikkerhetsforskerne i Calif fant de to feilene i PHP, et programmeringsspråk som brukes til å bygge nettsteder og nettbaserte tjenester. PHP brukes både på åpne internettsystemer og på interne nettverk i selskaper.
Sårbarhetene kan utnyttes eksternt over internett. Et offer trenger ikke å klikke på en lenke eller åpne en fil. Denne typen feil omtales som remote code execution, eller fjernkjøring av kode, og kan gi en angriper svært omfattende kontroll over et berørt system.
PHP2Shell gjør det i tillegg mulig å bryte seg inn i et ubeskyttet system uten brukernavn, passord eller andre tilgangsopplysninger. En angriper kan deretter installere skadevare, stjele data eller sikre seg en varig tilgang til maskinen.
De to feilene ble først oppdaget i 2024, men ble den gang ikke vurdert som utnyttbare. Derfor ble de heller ikke rettet. Etter at sikkerhetsforskere nylig fant en metode for å utnytte dem, varslet Calif PHP Foundation.
Foundation startet deretter en koordinert prosess for å rette feilene og varsle berørte aktører. Informasjon om sårbarhetene og oppdateringene ble holdt konfidensiell fram til en fastsatt dato, slik at store selskaper skulle få tid til å installere beskyttelsen.
Brukes av store deler av nettet
PHP er gratis programvare med åpen kildekode og har vært i bruk i flere tiår. Rundt 70 prosent av det nettvendte internett skal være avhengig av PHP, selv om bruken har gått sakte tilbake til fordel for nyere programmeringsspråk.
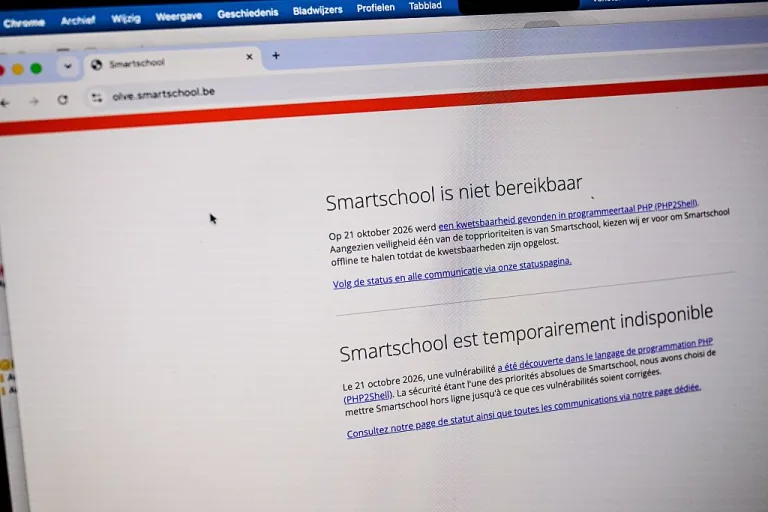
Blant systemene som bygger på PHP, er WordPress, Drupal, Joomla og MediaWiki. Sistnevnte brukes blant annet av Wikipedia. Den brede utbredelsen gjorde sårbarhetene spesielt risikable: En feil i selve plattformen kan berøre svært mange ulike nettsteder, tjenester og produkter samtidig.
Fra onsdag oppfordret myndigheter virksomheter og privatpersoner med nettsteder til å redusere risikoen og oppdatere systemene sine. Banker, forhandlere, spillnettsteder, nettbutikker, sykehus og enkelte offentlige etater tok servere eller tjenester midlertidig ned for å hindre angrep mens oppdateringene ble installert.
PHP finnes dessuten ikke bare på webservere. Programvaren brukes også i utviklerverktøy, kommandolinje- og terminalpakker og komponenter i blant annet rutere, lagringsenheter, brannmurer og VPN-utstyr.
Uklart hvordan angrep startet
Calif oppdaget sårbarhetene tidligere i år som del av en sikkerhetsgjennomgang av PHP-koden. Forskerne deltok i initiativet Hack the Planet, som drives av OpenAI og skysikkerhetsselskapet Wiz. Wiz bekreftet senere at konseptbevisene for utnyttelsen fungerte.
Calif opplyste at kunstig intelligens ble brukt som hjelp i arbeidet med å utnytte feilen, men at hoveddelen av arbeidet bygget på forskernes eksisterende kunnskap om PHP-koden og tidligere angrepsmetoder.
«No model is simply capable of unearthing ‘all bugs’ with simple prompts. At least for now», skrev Calif.
Til tross for forsøket på å holde detaljene skjult fram til onsdag, ser det ut til at PHP2Shell ble utnyttet allerede før oppdateringene ble publisert. Amazon opplyste i et blogginnlegg at selskapet registrerte utnyttelse av sårbarheten omtrent én uke før PHP-oppdateringene var tilgjengelige.
Amazon kunne ikke fastslå hvordan angriperen hadde lært om feilene, men anbefalte forsvarere å lete etter tegn på utnyttelse fra og med 17. oktober.
Det finnes flere mulige forklaringer. Når en åpen kildekodeoppdatering publiseres, kan endringene gjøre det mulig å forstå hvor feilen lå og hvordan den ble rettet. Selv om utnyttelsen kan være krevende, kan slik informasjon hjelpe angripere med å utvikle egne angrep.
Det er også mulig at informasjon lekket ut under hemmeligholdet, eller at kommunikasjonen brøt sammen. PHP Foundation har lagt skylden på ett selskap som publiserte oppdateringene flere timer før sperrefristen gikk ut. Det kan ha gitt enkelte angripere et forsprang dersom de fikk tilgang til opplysningene i oppdateringen.
Dette forklarer imidlertid ikke aktiviteten Amazon registrerte en hel uke tidligere. En annen mulighet er at angripere oppdaget feilene på egen hånd eller gjennom spionasje.
Bekreftede kompromitteringer
Forskere sier at det krever betydelig arbeid å gjøre feilene praktisk utnyttbare. Det kan bidra til å forklare hvorfor det ikke er registrert et masseangrep i stor skala så langt.
Situasjonen er likevel ikke uten alvor. Sent fredag bekreftet sikkerhetsselskapene Palo Alto Networks og Trail of Bits at det fantes kompromitteringer og aktivitet etter innbrudd knyttet til PHP-sårbarheten. Det betyr at feilen ble brukt til å bryte seg inn i minst ett foreløpig ukjent mål, før angriperen gjennomførte skadelige handlinger.
Cloudflare-sjef Matthew Prince sa denne uken at selskapet hadde registrert en eksponentiell økning i forsøk på å utnytte feilene etter at de ble offentlig kjent. Cloudflare har innsyn i en stor del av internettrafikken, og utviklingen viser hvor raskt angripere forsøker å ta i bruk sårbarhetene.
Det er foreløpig ingen tegn til masseutnyttelse, men mange systemer kan fortsatt være sårbare. Mindre IT-team og enkeltutviklere kan bruke lengre tid på å oppdatere, og selskaper som har bygget PHP inn i egne produkter, må også sørge for at disse blir rettet.
Etter hvert som flere enheter og systemer oppdateres, vil angrepsflaten bli mindre. Følgene kan likevel merkes i årevis, særlig i eldre systemer som ikke lenger har noen praktisk måte å motta oppdateringer på.
Et varsel om eldre grunnteknologi
Hendelsen viser hvor sårbart internett kan være når store deler av infrastrukturen bygger på gammel, men fortsatt utbredt programvare. Mange slike verktøy vedlikeholdes av åpen kildekode-prosjekter der utviklerne ikke får betalt. Prosjektene har derfor ikke alltid råd til uavhengige sikkerhetsgjennomganger, selv om selskaper over hele verden er avhengige av resultatet.
PHP er, på samme måte som flere andre eldre nettteknologier, et minneusikkert språk. Det betyr at det kan rammes av en hel klasse sårbarheter som får programvare til å lekke eller eksponere sensitive data fra minnet. National Security Agency har anslått at rundt 75 prosent av alle aktivt utnyttede sårbarheter misbruker minne-relaterte feil.
Utviklingen har bidratt til økt bruk av minnesikre språk som Python, Rust og Swift. Disse kan ikke utnyttes på samme måte gjennom minnesårbarheter og er derfor i stor grad beskyttet mot en bred gruppe feil som fortsatt rammer eldre teknologier.
Likevel kjører en betydelig del av internett fortsatt på flere tiår gammel programvare, blant annet PHP, medie- og videokodeker og komprimeringsbiblioteker. Når slike komponenter svikter, kan konsekvensene bli store fordi de er bygget inn i så mange tjenester og produkter.
PHP2Shell ble derfor oppfattet som en sjelden dag der hele internett måtte gå i alarmberedskap. Sammenlignet med tidligere hendelser, som botnet-angrepet mot Dyn i 2016, løsepengeangrepet mot Storbritannias helsevesen i 2017 og den globale CrowdStrike-feilen i 2024, slapp nettet denne gangen unna et langt mer omfattende sammenbrudd. Men sårbarhetene viser samtidig at gamle grunnkomponenter fortsatt kan utløse store problemer – og at verktøy basert på kunstig intelligens kan gjøre det lettere å finne nye feil.
 Teknologi
 Internett
 Internett