GitLab har lansert sikkerhetsoppdateringer for en sårbarhet i selskapets Regular Expression Compiler. Feilen, som spores som CVE-2026-110264, kan under bestemte forhold gjøre det mulig for en ikke-autentisert angriper å kjøre vilkårlig kode på en GitLab-server.
Sårbarheten ble meldt inn av en sikkerhetsforsker med brukernavnet «joaxcar» gjennom GitLabs bug bounty-program på HackerOne. GitLab har klassifisert feilen som en sårbarhet med høyeste alvorlighetsgrad.
Skyldes heltallsoverflyt
CVE-2026-110264 skyldes en heltallsoverflyt i GitLabs Regular Expression Compiler. Dette er en bakgrunnsmotor som tolker og validerer regulære uttrykk i konfigurasjonsfiler.
«GitLab har utbedret et problem som under bestemte forhold kunne ha gjort det mulig for en ikke-autentisert bruker å kjøre vilkårlig kode på GitLab-serveren på grunn av heltallsoverflyt ved kompilering av et spesiallaget regulært uttrykk», skriver selskapet.
Disse versjonene er rettet
Feilen er rettet i GitLab Community Edition (CE) og Enterprise Edition (EE) i versjonene 19.5.1, 19.4.3, 19.3.6, 19.2.9, 19.1.9, 19.0.10 og 18.11.13.
GitLab anbefaler at alle installasjoner som kjører en berørt versjon, oppgraderes så snart som mulig. GitLab.com kjører allerede den oppdaterte versjonen. Kunder av GitLab Dedicated som bruker 19.3.5-internal0, 19.4.2-internal0 eller nyere, har allerede rettingen og trenger ikke gjøre noe.
Over 2 700 forekomster eksponert på nettet
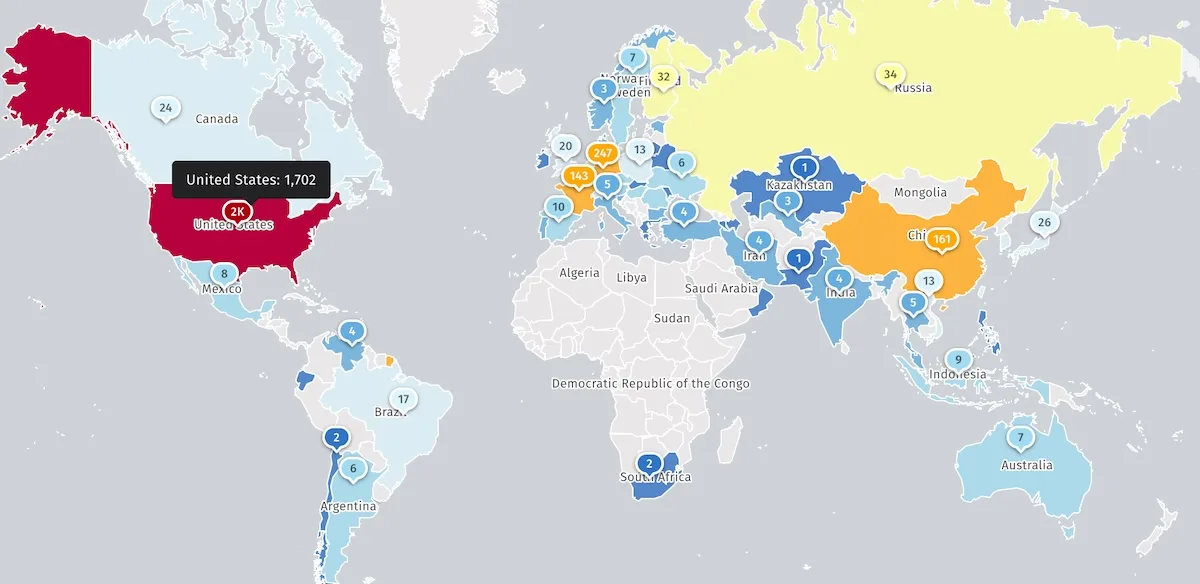
Trusselovervåkeren Shadowserver sporer nå over 2 700 GitLab Community Edition-instanser som er eksponert på nettet. Tallet sier imidlertid ikke hvor mange av instansene som er såkalte honeypots, eller hvor mange som allerede er sikret mot angrep.
GitLab advarte også kunder for ti dager siden om en annen kritisk sårbarhet for fjernkjøring av kode, CVE-2026-97229. Den hadde en CVSS-grunnscore på 10 av 10 og befant seg i CI/CD Regular Expression Compiler. Også denne feilen ble meldt inn av den samme sikkerhetsforskeren.
Flere alvorlige GitLab-sårbarheter
Forrige måned rettet GitLab en annen sårbarhet med høyeste alvorlighetsgrad i CE og EE, CVE-2026-85706. Den kunne la ikke-autentiserte angripere lese sensitive data, blant annet påloggingsopplysninger og andre hemmeligheter, fra sårbare servere.
Dagen etter føyde USAs Cybersecurity and Infrastructure Security Agency (CISA) CVE-2026-85706 til listen over aktivt utnyttede sårbarheter. Føderale etater fikk samtidig ordre om å sikre systemene sine innen tre dager.
Siden november 2021 har CISA flagget fem GitLab-sårbarheter som er brukt i aktive angrep. Én av dem ble utnyttet i løsepengevirusangrep.
GitLabs DevSecOps-plattform har over 30 millioner registrerte brukere verden over og brukes av mer enn halvparten av selskapene på Fortune 100-listen, blant dem Nvidia, T-Mobile, Lockheed Martin, Airbus og Goldman Sachs.
 Internett
 Internett
 Internett