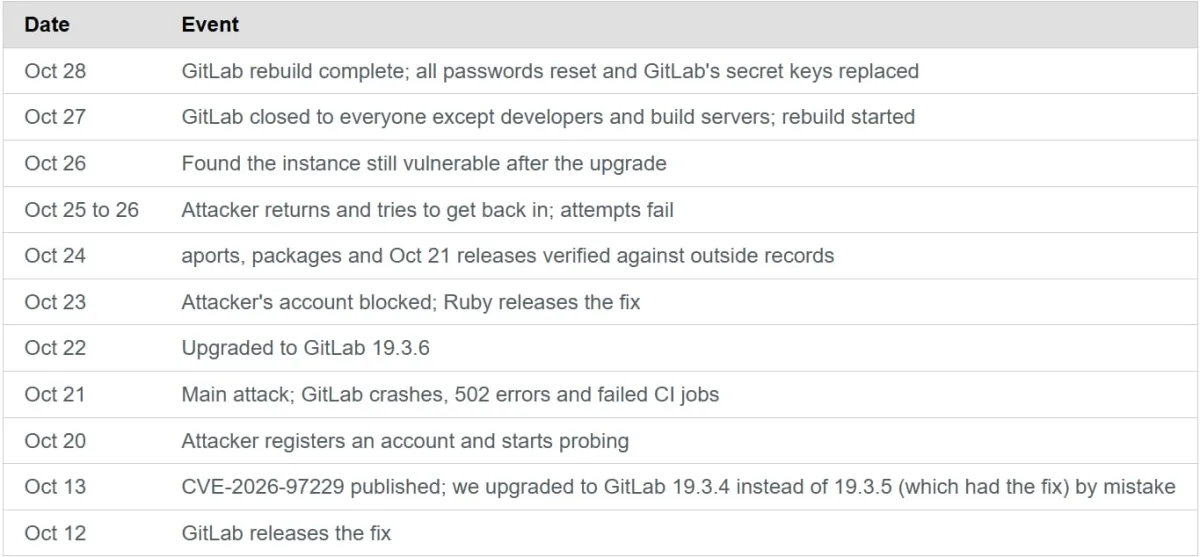
Angripere forsøkte 20. og 21. oktober å utnytte sårbarheten CVE-2026-97229 i Alpine Linux’ utviklingsinfrastruktur. Forsøkene førte gjentatte ganger til at GitLab-prosesser krasjet, og enkelte angrep var nær ved å lykkes.
Alpine Linux har ikke funnet tegn til at angriperne fikk kjørt kode eller endret programvarepakker og utgivelser. Samtidig mangler prosjektet logger og oversikt over utgående forbindelser som kunne bekreftet hva som skjedde. Derfor valgte teamet å bygge GitLab-instansen på nytt fra grunnen av og tilbakestille alle passord.
«Because we cannot rule out code execution, and the evidence we would need to confirm it no longer exists, we took the harder route and rebuilt the GitLab instance from scratch», forklarte Alpine Linux-teamet.
Forsøkene førte til åtte krasj
CVE-2026-97229 er en sårbarhet med høyeste alvorlighetsgrad i heltallshåndteringen i GitLabs CI/CD-kompilator for regulære uttrykk, Onigmo, som er inkludert i Ruby. Sårbarheten kan gjøre det mulig for uvedkommende å kjøre vilkårlig kode på serveren.
GitLab offentliggjorde sårbarheten og tilgjengelige feilrettinger 12. oktober. Under bestemte forhold kunne den utløses ved å sende inn et spesiallaget regulært uttrykk i konfigurasjonen til en CI/CD-pipeline.
Alpine installerte først GitLab 19.3.4 i stedet for den allerede rettede versjonen 19.3.5. En senere oppgradering til 19.3.6 fjernet heller ikke problemet, fordi løsningen krevde en Ruby-oppdatering som var inkludert i GitLabs offisielle pakker, men ikke i Alpines tilpassede containeravbildning.
Under angrepene sendte angriperen inn ondsinnede CI-konfigurasjoner. Det førte til åtte krasj i arbeidsprosesser. Fire av forsøkene var delvis vellykkede, men ingen så ut til å ha gått helt gjennom.
Kan ha forberedt et forsyningskjedeangrep
Alpine-teamet oppdaget også at angriperne lastet ned GitLab-containeravbildningen. Det kan tyde på at de forberedte et angrep mot programvareforsyningskjeden.
Alpine Linux er et lite og lett operativsystem som ofte brukes som grunnlag for Docker-containeravbildninger som kjører applikasjoner og tjenester. GitLab-instansen inneholder utviklingsarkiver, kodegjennomganger og CI-jobber, blant annet «aports»-oppskriftene som brukes til å bygge Alpines programvarepakker. Manipulering av miljøet kunne derfor ha påvirket programvare lenger ned i forsyningskjeden.
Etter en gjennomgang fant Alpine ingen endringer i arkivcommit-er, pakker eller utgivelser fram til 27. oktober. Signeringsnøkler skal heller ikke ha vært tilgjengelige på GitLab-serveren.
Ber brukerne tilbakestille passord
Dersom utnyttingen faktisk lyktes, kan brukeropplysninger, passord-hasher, 2FA-hemmeligheter, CI/CD-hemmeligheter, integrasjonsopplysninger og innhold i private prosjekter ha blitt eksponert. Alpine understreker imidlertid at ingen kompromittering av disse opplysningene er bekreftet.
Alpine anbefaler brukerne å tilbakestille GitLab-passordene sine og hente containeravbildningen alpinelinux/gitlab:19.3.6, som ble publisert 27. oktober. Avbildningen inneholder Ruby 3.3.13 og håndterer CVE-2026-97229.
 Internett
 Internett
 Internett