Angrepene kalles LLMjacking og retter seg mot virksomheters infrastruktur for store språkmodeller. I analyserte hendelser har kostnadene for enkelte selskaper kommet opp i én million dollar, fordi angriperne har brukt stjålne API-nøkler til å sende forespørsler som blir fakturert virksomheten.
Googles Threat Intelligence Group (GTIG) og Mandiant beskriver to separate operative grupper som samarbeider om å kompromittere og tjene penger på virksomheters LLM-infrastruktur. Forskerne skiller mellom aktører som leter etter offentlig eksponerte LLM-endepunkter, og aktører som stjeler gyldige API-nøkler fra ubeskyttede maskiner.
Selen tilgang videre til LLM-miksere
Etter at angriperne har fått tilgang, selges den videre til tjenester som omtales som LLM-miksere. Disse tjenestene gir kundene uautorisert tilgang til språkmodeller gjennom proxy-infrastruktur, der kundenes spørsmål sendes videre til kaprede tjenester med stjålne API-nøkler.
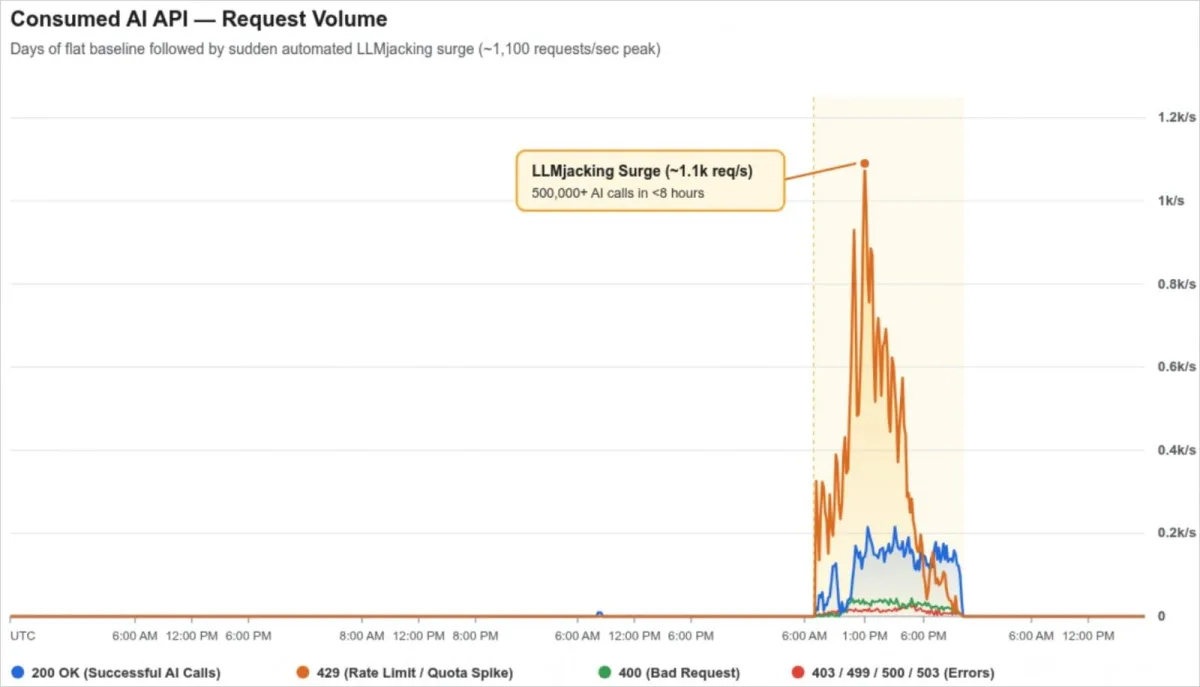
Forespørselsmengden kan øke brått etter videresalget, i enkelte tilfeller til mer enn 1.000 forespørsler i sekundet. Skyleverandøren registrerer trafikken som legitim bruk, mens kostnadene for tokenene belastes offerets organisasjon.
GTIG og Mandiant har observert mer av denne aktiviteten i år. De har sett falske kostnader på over 100.000 dollar på én dag, mens de samlede kostnadene hos enkelte virksomheter har nådd én million dollar.
Tilgang for 60 dollar i måneden
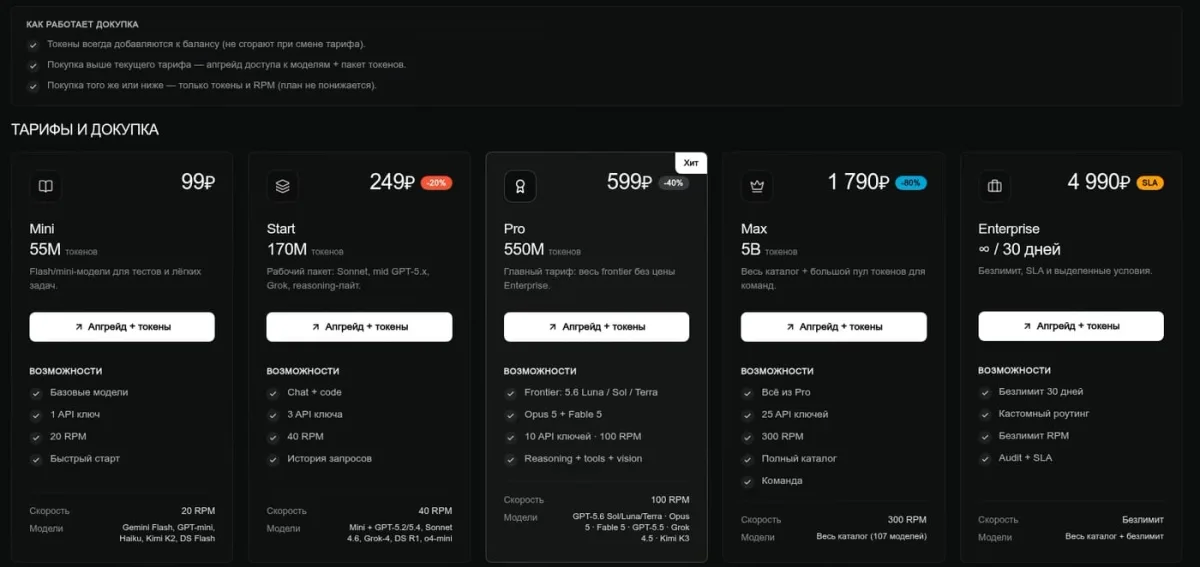
Forskerne har identifisert flere tjenester som videresender trafikken. Jet Night tilbyr blant annet «ubegrensede tilgangsplaner» for 60 dollar i måneden, mens newapi[.]pro er et annet eksempel på slik infrastruktur.
«En annen trusselaktør som gjennomførte mer enn 500.000 LLM API-kall på under åtte timer, brukte stjålne API-nøkler fra tredjeparter til å drive token-rutingstjenesten jet-night.com», skriver Google.
«Jet Night sendte tokenkostnader på nesten én million dollar videre til offerorganisasjonen.»
Google har også identifisert trusselgruppen UNC6993. Gruppen ser ut til å bruke gateway-verktøy for å samle stjålne nøkler og fordele forespørsler, og selger trolig tilgangen gjennom undergrunnsfora.
Stjeler nøkler og forsøker å bli værende
Angriperne får tilgang gjennom eksponerte eller kompromitterte skykontoer, nøkler til tjenestekontoer, GitHub-tokener, aktive økttokener og LLM API-nøkler. Når de først er inne, leter de etter flere legitimasjonsopplysninger, logger, databaser og hemmelighetslagre.
De forsøker også å opprette bakdørskontoer eller legge inn SSH-nøkler for å beholde tilgangen over tid. Forskerne har observert aktører som utnytter CVE-2026-40217, en sårbarhet i LiteLLM. Sårbarheten kan gjøre det mulig å kjøre vilkårlig kode på serveren ved å utnytte endepunktet for testing av beskyttelsesmekanismer med egendefinert kode.
I enkelte tilfeller har angriperne brukt offerets skyinfrastruktur til å være vert for uautoriserte proxy-endepunkter og agentbaserte arbeidslaster.
«For eksempel aktiverte én trusselaktør agenter, satte opp offentlig tilgjengelige reverse proxyer og brukte egendefinerte Node.js-programpakker for proxyer til å eksponere endepunkter som var kompatible med flere avanserte LLM-er, lansert på nytt under en persona kjent som D1337-KAIROS», skriver forskerne.
Google anbefaler strengere tilgangskontroll
Google anbefaler at virksomheter prioriterer identitets- og tilgangsstyring (IAM) og sikrer programvareforsyningskjeden. Sensitive nøkler og hemmeligheter bør håndteres og roteres gjennom sentraliserte løsninger, og brukere bør ikke ha utvidede rettigheter med mindre det er nødvendig for rollen og oppgavene deres.
«Avslå alle tillatelser som ikke er uttrykkelig nødvendige, inkludert tilgang til skybaserte LLM-tjenester», anbefaler Google.
Google anbefaler også phishing-resistent flerfaktorautentisering (MFA), samt overvåkingsverktøy som gir full oversikt over uautoriserte LLM- og AI-tjenester, også omtalt som «skygge-AI». Begrensninger på API-bruk og kostnader kan bidra til å oppdage LLMjacking tidlig og redusere skadeomfanget.
Skylogger for revisjon og modellforespørsler bør være aktivert og overvåkes for uautorisert aktivering av tjenester, mistenkelige oppslag etter legitimasjon, uvanlig bruk og forsøk på å deaktivere logging.
 Internett
 Internett
 Teknologi