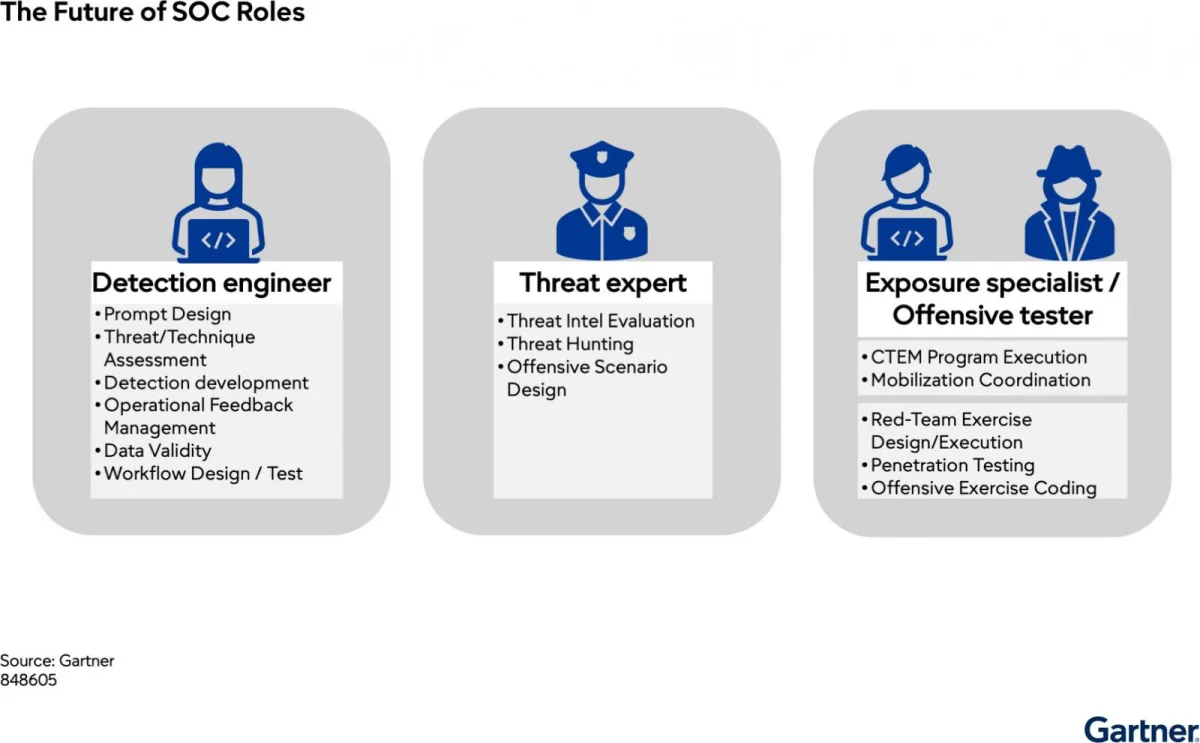
Det er en av spådommene i Gartners rapport The Roles Required for the AI-Enabled Security Operations Center (SOC), skrevet av analytikeren Pete Shoard. Dersom prognosen slår til, vil personene som bygger og finjusterer systemene i et sikkerhetsoperasjonssenter, bli flere enn dem som arbeider med den løpende køen av varsler.
Rapporten tar utgangspunkt i håndteringen av sikkerhetsvarsler. Gartner skriver at AI-agenter allerede reduserer arbeidsmengden betydelig i vanlige og tradisjonelle bruksområder for deteksjon. Selskapet beskriver utviklingen som slutten på en modell der behandling av varsler er sikkerhetsoperasjonssenterets viktigste oppgave.
Det får konsekvenser for både arbeidsfordelingen, opplæringen og måten teamene måler resultatene sine på. Analytikere skal i større grad gå fra førstelinjesortering til å eie saker fra start til slutt, mens det tekniske arbeidet utvides fra regelbygging til en bredere ingeniørrolle.
Analytikeren skal eie saken
Gartners anbefaling til analytikere er tydelig: «Human analysts must transition from alert triage roles to end-to-end case ownership and effective response option communication.»
I praksis betyr det at AI-agenten undersøker varselet, mens analytikeren får ansvar for det som skjer videre. Analytikeren må bekrefte hva agenten har funnet, velge riktig respons og forklare handlingsalternativene til dem som skal gjennomføre dem.
AI-genererte saksmapper må fortsatt gjennom en reell menneskelig kontroll før teamet kan stole på konklusjonen, ifølge rapporten. Analytikere vil derfor bruke mer tid på å vurdere om en konklusjon holder mål, og mindre tid på å utarbeide vurderinger helt fra grunnen av.
Gartner mener ikke at dette nødvendigvis fører til færre ansatte. «The SOC will not shrink by 2030», heter det i rapporten. Arbeidet som tidligere gikk med til store mengder varsler, skal i stedet kunne flyttes til deteksjonsutvikling, trusselekspertise, offensiv testing og håndtering av sikkerhetseksponering.
En undersøkelse fra Prophet Security, State of AI in Security Operations 2026, peker i samme retning. Over 250 sikkerhetssjefer, SOC-ledere og andre fagpersoner deltok. 57 prosent forventer at teamstørrelsen vil holde seg uendret, mens 9 prosent venter vekst.
AI endrer veien inn i yrket
Mange analytikere har lært faget gjennom førstelinjesortering på nivå L1. Høyt volum av varsler har gitt dem erfaring med hva som er normalt i deres eget miljø. Når AI-agenter tar over mer av denne oppgaven, kan nyansatte miste mange av repetisjonene som tidligere bygget opp dømmekraften.
Gartner mener derfor at virksomhetene må erstatte denne læringen med en mer bevisst opplæringsmodell. En mulighet er å la nye analytikere studere agentens arbeid. Når agenten registrerer alle spørsmålene den stilte, søkene den kjørte og bevisene bak konklusjonen, blir hvert avsluttet varsel et konkret eksempel å lære av.
Junioranalytikeren kan da undersøke om vedkommende ville ha kjørt de samme søkene og kommet til samme resultat. Hos JBPCO skal denne arbeidsformen ha gjort det mulig å lære opp en ny analytiker til ferdigheter på seniornivå i løpet av måneder.
Gartner anbefaler også at nye analytikere tidlig får ansvar for saker med lavere risiko, under oppfølging av en erfaren medarbeider. På den måten får de trent på beslutninger og kommunikasjon rundt respons, i stedet for bare å håndtere en kø med varsler.
Tilbakemeldinger fra analytikerne skal dessuten brukes til å forbedre AI-systemet. Gartner nevner «operational feedback management» som en oppgave for framtidens deteksjonsingeniør. Hos enkelte av Prophet Securitys kunder har analytikere allerede gått fra å håndtere varsler til å kvalitetssikre veiledningen AI-plattformen bruker i etterforskningene.
En risiko er at analytikeren bare bekrefter det agenten sier. Ett mulig kontrolltiltak er å la analytikeren løse et utvalg saker på egen hånd før agentens konklusjon blir synlig. Deretter kan vurderingene sammenlignes.
En bredere ingeniørrolle
Gartners prognose om flere ingeniører bygger på en bredere definisjon av hva ingeniørarbeid i et sikkerhetsoperasjonssenter skal være. Det som tidligere ble kalt deteksjonsutvikling, skal ifølge rapporten utvikle seg til en mer omfattende disiplin innen SOC-ingeniørarbeid.
Rapporten ber sikkerhetsledere om å «redefine detection engineering role descriptions and hiring requirements». Nye stillingsbeskrivelser bør ikke bare handle om å skrive regler, men også om utforming av instruksjoner til AI, testing av arbeidsflyter og validering av AI-resultater.
Gartner anbefaler samtidig programvareutviklingsmetoder som versjonskontroll, testing og mulighet for tilbakerulling. Slike oppgaver blir relevante når AI-agenter settes i produksjon:
- Instruksjoner og veiledning: Utforme konteksten agenten bruker i etterforskningen, for eksempel informasjon om verdien av ulike eiendeler, VIP-brukere og kjent legitim administratoraktivitet.
- Testing av arbeidsflyter: Kontrollere agentens arbeidsflyt mot tidligere hendelser før den tas i bruk, på samme måte som en deteksjon testes mot historiske data.
- Validering av AI-resultater: Kontrollere et utvalg av agentens konklusjoner etter en fast plan og måle hvor ofte en fagperson er enig.
Bildekilde: bleepingcomputer.com · kilde ↗ - Versjonskontroll og tilbakerulling: Behandle veiledning og endringer i deteksjoner som kode, slik at feil kan spores og reverseres.
Mer tid til trusseljakt
Timene som frigjøres når AI-agenter tar over mer av varslingen, kan også brukes på trusseljakt. I Prophet Securitys undersøkelse svarte 49 prosent av teamene som jaktet etter trusler minst ukentlig, at en slik jakt hadde avdekket ondsinnet aktivitet som de eksisterende deteksjonene ikke hadde fanget opp.
Blant teamene med lavest jaktfrekvens var andelen 8 prosent. Når en trusseljakt bekrefter et funn, kan resultatet gi ingeniørene grunnlag for å lage en ny deteksjon tilpasset deres eget miljø.
Gartner anbefaler at sikkerhetsoperasjonssentre endrer måten de måler arbeidet på: «Stop recording alert metrics and run the SOC on cases and decisions.» I stedet for å legge størst vekt på antall varsler, lukkingsrate og gjennomsnittlig tid til oppdagelse, bør teamene følge med på blant annet nøyaktigheten i sakene, behandlingstiden og hvor sikre beslutningene er.
- Saksnøyaktighet: Gå gjennom et fast utvalg avsluttede saker hver uke, både fra agenter og analytikere, og mål hvor ofte en kontrollør er enig i konklusjonen.
- Behandlingstid: Mål tiden fra det første signalet til beslutningen i saken, inkludert responsen.
- Beslutningssikkerhet: Registrer hvor mye bevis som støtter hver konklusjon, og hvor ofte den senere blir omgjort.
Antallet varsler kan fortsatt brukes til kapasitetsplanlegging, men sier lite om hvorvidt en vurdering faktisk var riktig. De nye målene kan kombineres med etablerte mål som gjennomsnittlig tid til respons.
Eksponeringshåndtering som fast funksjon
Gartner omtaler eksponeringshåndtering som «the emerging SOC capability to invest in before anything else». Rapporten anbefaler at kontinuerlig håndtering av trusseleksponering, CTEM, blir en fast del av sikkerhetsoperasjonssenteret i stedet for en øvelse som bare gjennomføres årlig eller hvert kvartal.
Gartner spår også at sikkerhetsoperasjonssentre innen 2030 i stor grad vil være offensivt drevet. Det innebærer at de tester sin egen virksomhet på en måte som etterligner hvordan en angriper kan gå fram.
Mange sikkerhetsteam har ønsket å gjennomføre slik kontinuerlig testing, men har manglet kapasitet. Når AI-agenter håndterer mer av varselkøen, kan analytikere og ingeniører bruke den frigjorte tiden på å undersøke eksponeringer når de oppstår. Funnene kan deretter sendes videre til dem som skriver deteksjoner og planlegger trusseljakt.
Gartners anbefalinger før innføring av AI
Rapportens anbefalinger kan omsettes til flere konkrete beslutninger før en virksomhet innfører et AI-basert sikkerhetsoperasjonssenter:
- Kartlegg dagens roller mot oppgavene Gartner venter vil vokse: saksansvar, SOC-ingeniørarbeid, trusseljakt og eksponeringshåndtering.
- Skriv om stillingsbeskrivelsen for deteksjonsingeniører slik at den omfatter utforming av instruksjoner, testing av arbeidsflyter og validering av AI-resultater.
- Lag en plan for inngangsstillinger som inkluderer saksansvar og tilbakemeldingsarbeid før mengden førstelinjesortering faller.
- Registrer et utgangspunkt for saksnøyaktighet og behandlingstid, slik at utviklingen kan måles før og etter innføringen.
- Velg én praksis for eksponeringshåndtering som skal gjennomføres kontinuerlig, ikke bare én gang i året.
Prophet Security kobler anbefalingene til sin plattform
Prophet Security tilbyr Gartners rapport som gratis nedlasting. Selskapet beskriver seg som en plattform for agentisk AI i sikkerhetsoperasjonssentre, og opplyser at plattformen Prophet AI bruker spesialiserte AI-agenter til å undersøke varsler, jakte på trusler og bygge og finjustere deteksjoner i teknologistakken teamet allerede bruker.
Prophet Security opplyser også at selskapet er anerkjent i «Rising in Cyber 2026», en utmerkelse som ifølge selskapet er stemt fram av over 150 sikkerhetssjefer og sikkerhetsledere.
Plattformens SOC Analyst-agent skal undersøke hvert varsel og registrere spørsmål, søk og bevis bak konklusjonen. Den grupperer relaterte undersøkelser i én hendelse og gjennomfører bare responshandlinger teamet har godkjent.
Prophet AI Detection Engineer skal vedlikeholde et løpende MITRE ATT&CK-kart over dekningen, basert på teamets egne undersøkelser. Agenten bygger og finjusterer deteksjoner ut fra undersøkelser, trusseljakt og identifiserte dekningshull. Endringer testes mot teamets historikk og leveres som forslag med versjonskontroll. Som standard skal ingenting settes i produksjon før teamet har godkjent det.
Threat Hunter-agenten skal automatisk starte jakt når en ny alvorlig trussel oppstår. Planlagte jakter mot dekningshull, samt jakter formulert som spørsmål i vanlig språk, kan kjøres etter den frekvensen teamet bestemmer. Mistenkelige funn sendes videre til SOC Analyst for full undersøkelse, og bekreftede funn kan bli kandidater til nye deteksjoner.
Prophet Security opplyser videre at selskapet måler kvaliteten på Prophet AIs konklusjoner gjennom et kontinuerlig kvalitetssikringsprogram med utvalgsrevisjoner etter ISO 2859-1. Når bevisene ikke støtter en konklusjon, skal SOC Analyst returnere et uavklart resultat i stedet for å gjette.
Gartners rapport beskriver dermed en framtidig organisering der AI tar over mer av den innledende varselbehandlingen, mens menneskene får større ansvar for saker, beslutninger, utvikling, trusseljakt og testing. Det er denne bredere arbeidsdelingen som ligger bak prognosen om 50 prosent flere ingeniører enn analytikere innen 2028.
 Teknologi
 Internett
 Internett