Hackere som brøt seg inn i Harvard Universitys systemer for alumni og utvikling i november 2025, stjal data knyttet til mer enn 850.000 unike e-postadresser. Tallet er basert på en analyse fra varslingstjenesten Have I Been Pwned.
Harvard oppdaget innbruddet 18. november 2025. Angriperne fikk tilgang til personopplysninger om studenter, tidligere studenter, givere, ansatte og faglig personale.
Opplysninger om givere og alumni
De eksponerte opplysningene omfattet e-postadresser, telefonnumre, privat- og arbeidsadresser, registreringer av arrangementer, detaljer om donasjoner og «biografisk informasjon knyttet til universitetets arbeid med innsamling og alumni-engasjement».
Klara Jelinkova, Harvards visepresident og øverste IT-direktør, opplyste samtidig at de berørte systemene ikke lagret amerikanske personnumre, passord, betalingskortinformasjon eller økonomisk informasjon.
Harvard har ikke knyttet angrepet til en bestemt hackergruppe eller trusselaktør. Utpressingsgruppen ShinyHunters har imidlertid tatt på seg ansvaret og hevdet at den stjal over én million poster med identifiserende informasjon og donasjonsdata.
Publiserte stjålet materiale
Etter at Harvard nektet å betale løsepenger for å få dataene tilbake og destruert, publiserte nettkriminelle tidlig i februar et arkiv på 1,1 gigabyte på en lekkasjeside på det mørke nettet.
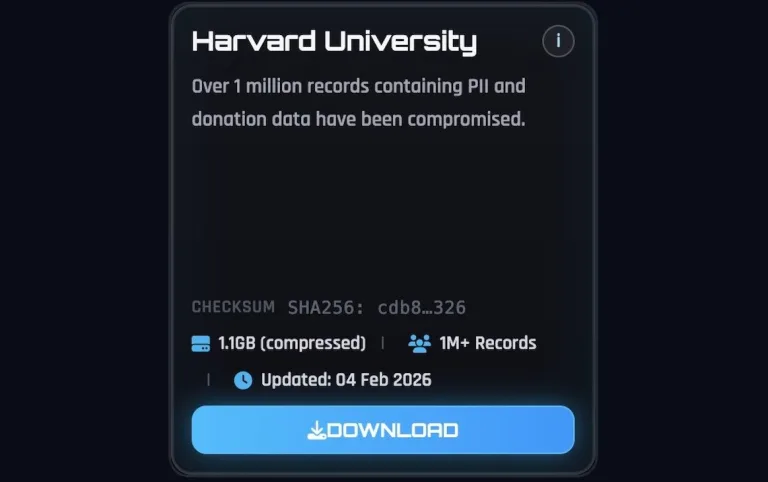
Da Harvard ble spurt om saken på det tidspunktet, ville universitetets talsperson ikke opplyse hvor mange personer som var berørt. Have I Been Pwned analyserte senere materialet som gjengen hadde lekket, og bekreftet tirsdag at data fra 850.500 kontoer var eksponert.
Analysen viste at materialet blant annet inneholdt navn, e-postadresser, fødselsdatoer, telefonnumre, fysiske adresser og profiler på sosiale medier.
«Dataene inneholdt 851.000 unike e-postadresser knyttet til universitetets alumni- og innsamlingssystemer, sammen med omfattende profilinformasjon om givere, alumni, foreldre og enkelte faglig ansatte, øvrige ansatte og studenter», opplyste Have I Been Pwned.
Flere universiteter rammet
To andre Ivy League-universiteter, Princeton University og University of Pennsylvania, opplyste om datainnbrudd i november 2025. Begge bekreftet at angriperne hadde fått tilgang til informasjon om givere.
Harvard opplyste også i oktober 2025 at universitetet undersøkte et annet mulig datainnbrudd. Det skjedde etter at løsepengegjengen Clop hevdet å ha brutt seg inn i universitetets systemer ved hjelp av en nulldagssårbarhet i Oracle E-Business Suite.
To måneder senere meldte University of Phoenix at også deres systemer var rammet av Clop gjennom den samme Oracle EBS-sårbarheten. Universitetet opplyste at gjengen hadde stjålet data fra nær 3,5 millioner studenter, ansatte og leverandører i august 2025.
 Helse
 Internett
 Internett