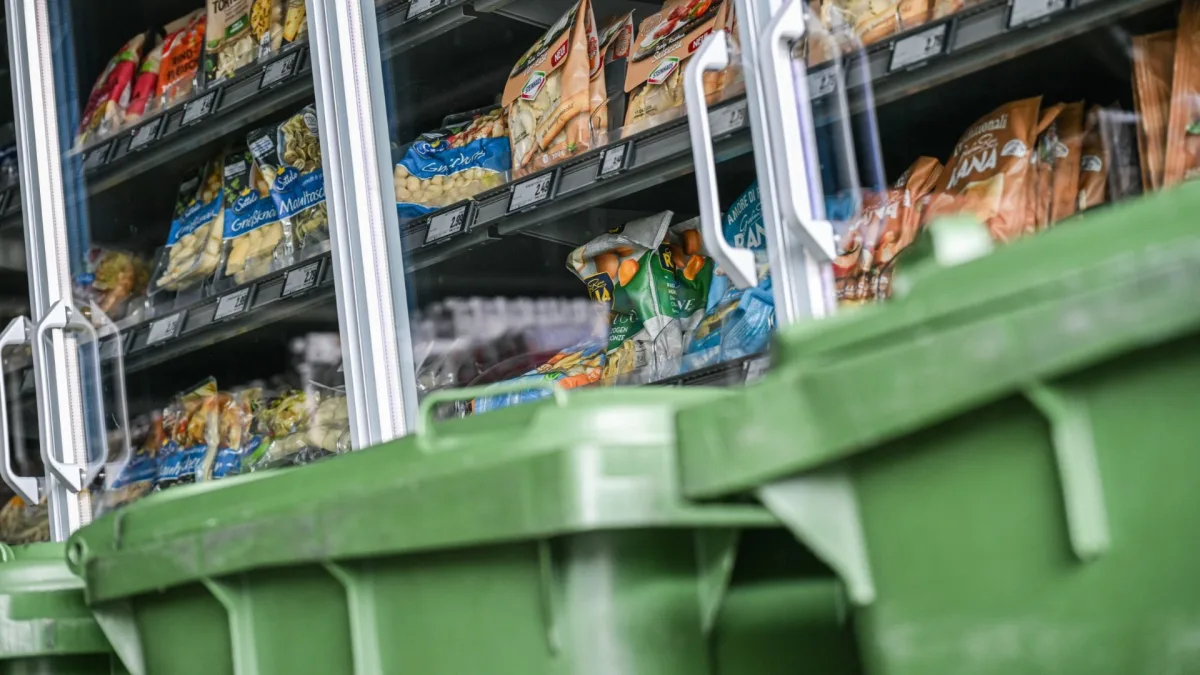
Cyberangrepene rammet butikker i Sverige, Belgia, Irland, Luxembourg, Nederland og Estland. Angriperne skal ha fjernstyrt temperaturinnstillingene i kjøleanleggene, noe som førte til driftsforstyrrelser og ødelagte fersk- og frysevarer.
Flere av anleggene brukte temperaturstyringsteknologi utviklet av den danske produsenten Danfoss. Angrepene kommer etter en lignende bølge mot hundrevis av franske supermarkeder i oktober, der tapene ble anslått til flere millioner euro.
Flere butikkjeder rammet
Belgiske og luxembourgske dagligvaregrupper Ahold Delhaize og Colruyt meldte om hendelser som berørte kjøleinfrastrukturen deres. Colruyt registrerte fem rammede butikker.
I Belgia ble også 15 Carrefour-butikker rammet, ifølge Reuters. I Irland gikk angriperne etter 13 SuperValu-butikker.
Også dagligvaresektoren i Sverige fikk problemer. Sju Coop-butikker rapporterte om forstyrrelser i kjøleanleggene, mens den svenske kjeden ICA opplevde en hendelse over natten ved et begrenset antall butikker.
Angrepene rammet ikke bare tradisjonelle dagligvarebutikker. Minst ett IKEA-varehus i Belgia ble berørt. Den svenske møbelkjeden har matavdelinger i varehusene, blant annet restauranter og dagligvareseksjoner, og kjølesvikt kunne derfor true matvarer også utenfor de vanlige supermarkedene.
Frysere nådde 122 grader
Et ICA-supermarked i Stockholm ble spesielt hardt rammet. Fryserne skal ha nådd 122 grader Fahrenheit, og matvarene som var lagret der, ble ødelagt.
Temperaturer på dette nivået kan raskt gjøre frosne varer uegnet til konsum. Under angrepene mandag skal kjøleskap og frysere flere steder ha nådd temperaturer over 120 grader Fahrenheit.
Etterforskerne har foreløpig ikke identifisert hvem som står bak. Ingen hackergruppe har tatt på seg ansvaret for noen av de to angrepsbølgene.
Brukte Danfoss-teknologi
Noen av kjøleenhetene som ble rammet mandag, brukte temperaturstyringsteknologi fra Danfoss. Den samme teknologien ble observert i franske supermarkeder som ble angrepet i oktober.
Moderne kommersielle kjøleanlegg er i økende grad avhengige av elektroniske kontrollere. Disse regulerer kjølesykluser og holder temperaturen stabil i lager- og butikkområder. Fjernstyring gjør det mulig for operatører å overvåke utstyret og endre innstillinger uten å være fysisk til stede ved hvert enkelt anlegg.
Den samme nettverkstilkoblingen kan imidlertid gi angripere en ny inngang. Dersom en kjølekontroller blir kompromittert, kan temperaturinnstillingene potensielt endres på avstand. Det kan ødelegge varer i et helt lager eller en hel butikk uten at angriperen trenger tilgang til lokalene.
Sikkerhetshull ble tidligere avdekket
Forskere ved cybersikkerhetsselskapet Claroty identifiserte tidligere sikkerhetssvakheter i Danfoss-kontrollere. I en rapport fra august beskrev de sårbarheter som kunne utsette tilkoblet utstyr for cyberangrep.
Danfoss håndterte senere de rapporterte problemene gjennom en programvareoppdatering. Koblingen mellom hendelsene i Frankrike og de siste angrepene reiser likevel spørsmål om angriperne kan ha utnyttet lignende svakheter.
Etterforskerne har ikke fastslått om de to angrepskampanjene brukte de samme sårbarhetene, eller om de ble utført av de samme aktørene.
Milliontap etter angrepene i Frankrike
Angrepene i oktober rammet hundrevis av franske dagligvarebutikker, blant annet Carrefour, Monoprix, Intermarché og Cooperative U. Også da manipulerte angriperne kjøleutstyr, noe som førte til omfattende matsvinn ved de berørte butikkene.
Intermarchés morselskap, Les Mousquetaires, anslo tapene etter hendelsene til flere millioner euro.
Angrepene viser hvordan kompromittering av industrielt kontrollutstyr kan få direkte fysiske og økonomiske konsekvenser. Kjøleanlegg er avgjørende for å bevare lett bedervelige varer gjennom hele dagligvarekjeden, mens avhengigheten av tilkoblede kontrollere samtidig gir cyberkriminelle enda et mulig angrepspunkt.
 Internett
 Internett
 Internett