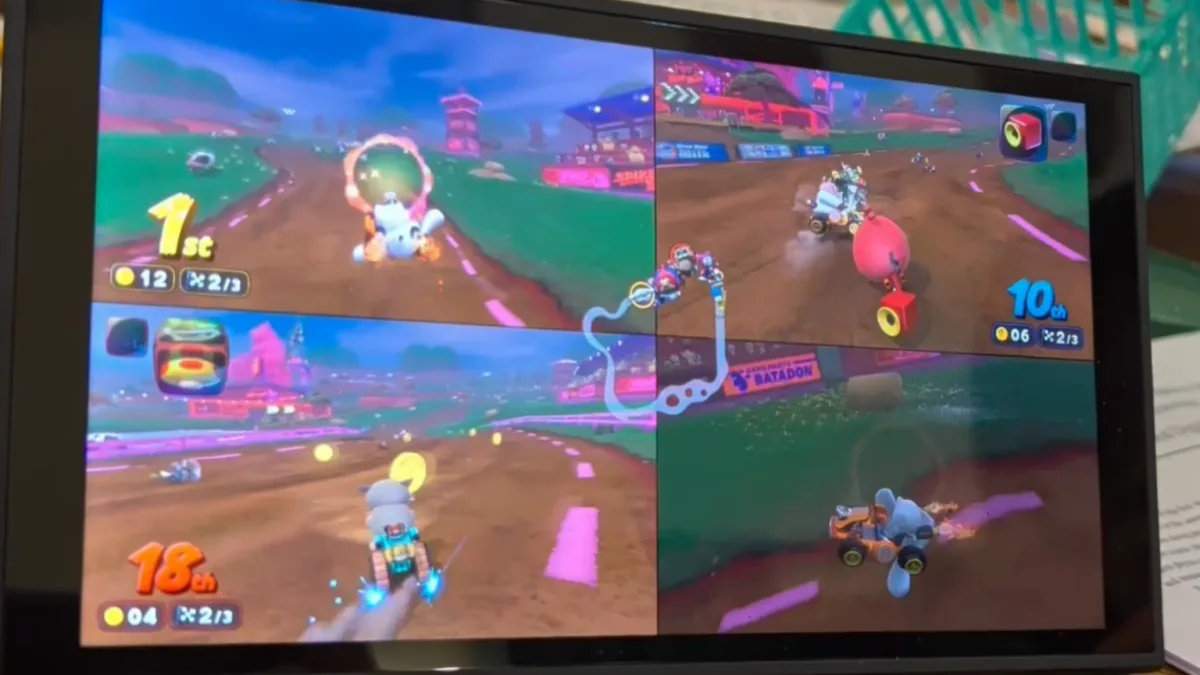
En sikkerhetsforsker har demonstrert en programvarebasert delvis jailbreak av Nintendo Switch 2. Metoden gir tilgang på «userland»-nivå, noe som ifølge forskeren kan brukes til å kjøre homebrew, reversere og modifisere Switch 2-spill, sikkerhetskopiere lagringsfiler og få tilgang til de fleste av konsollens periferienheter gjennom MMIO.
Utnyttelsen bygger på Switch-versjonen av programmeringsmiljøet SmileBasic 4. Det såkalte «tethered»-angrepet krever også en Mac- eller Linux-maskin på samme nettverk. På datamaskinen kjøres en Node.js-pakke som bidrar til å etablere privilegert systemtilgang.
Fant sårbarhet i SmileBasic
Forskeren Sammy Hajhamid, som bruker navnet Pepsipu på nettet, skriver at han brukte OpenAIs Codex til å undersøke tolken i SmileBasic. Han utviklet et testoppsett som kunne sende USB-kommandoer til konsollen og vise resultatene via HDMI. Oppsettet kunne også slå konsollen av og på ved hjelp av en Bluetooth-styrt bryterenhet.
Etter «omfattende arbeid i rundt to uker» oppdaget testoppsettet en 32-bits heltallsoverflyt som oppstår når elementer fjernes fra en tabell i SmileBasic. Feilen gir tilgang til en peker til tabellen. Denne tilgangen kan igjen brukes til å lese og skrive til deler av systemminnet.
Hajhamid skriver at han deretter undersøkte konsollens interne systemmoduler for å finne funksjoner med mer omfattende tilgang til konsollens kjernefunksjoner. Til slutt fant han en bufferoverflyt i konsollens filsystemmodul. Den eksponerte en hurtigbufret datapeker og ga vilkårlig lese- og skrivetilgang.
Dette gjorde det mulig å utføre privilegerte filsystemhandlinger. Ifølge Hajhamid kunne han til slutt oppnå kjøring av innfødt kode gjennom en manipulert filsystemprosess.
Viste frem modifiserte figurer i Mario Kart World
Som demonstrasjon av utnyttelsen viste Hajhamid frem en rekke nye, modifiserte figurer i Mario Kart World. Andre utviklere har samtidig vist enkle demonstrasjoner og verktøy under utvikling på maskinvare som er utnyttet.
Tilgangen er likevel begrenset. Den nåværende userland-utnyttelsen holder homebrew-utviklere i en relativt liten sandkasse og gir langt mindre kontroll enn tilgang på kjernenivå. En slik kjernetilgang ville gitt full kontroll over maskinvaren.
SmileBasic 4 er fjernet fra nettbutikken
SmileBasic-navnet kan være kjent fra 3DS. I 2016 var 3DS-versjonen av programvaren sentral i det såkalte smilehax-angrepet på den håndholdte konsollen. Nintendo fjernet SmileBasic fra 3DS eShop kort tid etter at angrepet ble offentlig kjent.
SmileBasic 4 er nå også fjernet fra Switch eShop over hele verden. En japansk demoversjon som kan fungere på tilsvarende måte, var imidlertid fortsatt tilgjengelig da saken ble publisert.
Fjerningen kan begrense spredningen av utnyttelsen blant Switch 2-eiere som ikke allerede har kjøpt eller lastet ned SmileBasic. Samtidig varsler hackermiljøet for Switch 2 lignende utnyttelser som ser ut til å kunne bruke andre spill.
Kan bli stanset i kommende oppdatering
Den aktuelle utnyttelsen fungerer på den nyeste Switch 2-fastvaren, versjon 23.0.1. Sårbarheten ser imidlertid ut til å kunne bli fjernet i kommende fastvareoppdateringer. Slike oppdateringer vil være nødvendige for fortsatt tilgang til mange Nintendo-tjenester og fremtidige spillutgivelser.
For Nintendo er dette derfor dårlige nyheter, men angrepet er ikke på samme nivå som den «upatchbare» sårbarheten i den opprinnelige Switch-modellen som ble kjent i 2018. Den gangen måtte Nintendo redesigne maskinvaren fullstendig for å hindre at fremtidige konsoller ble rammet.
At hackere har kommet så langt litt over ett år etter Switch 2-lanseringen, viser likevel at kampen om konsollens systemprogramvare allerede er i gang. Den begrensede tilgangen kan bli fulgt av nye forsøk på å nå dypere inn i systemet, mens Nintendo forsøker å stenge sikkerhetshullene.
 Internett
 Teknologi
 Internett