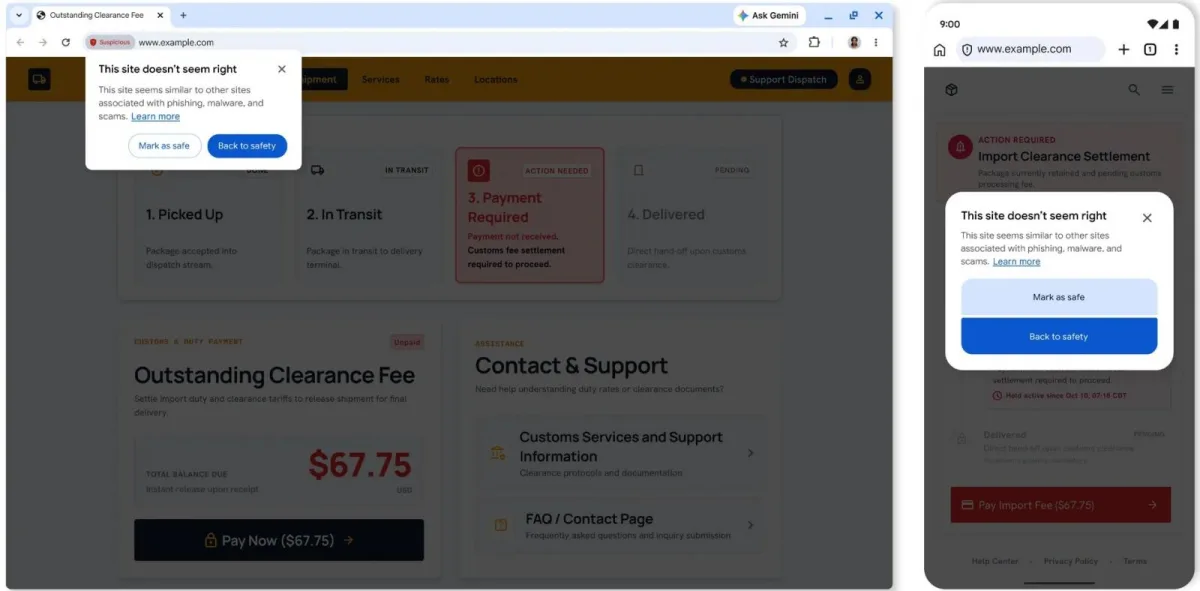
Google utvider Chrome med nye verktøy mot svindel som bruker kunstig intelligens-modellen Gemini. Funksjonene skal oppdage villedende nettsteder og varsle brukere om ClickFix-angrep.
Endringene er en del av innstillingen Safe Browsing Enhanced Protection. Google hevder at denne innstillingen beskytter brukere mot phishing, sosial manipulering, misbruk av varsler og andre svindelforsøk ti ganger mer effektivt enn Standard Protection.
Nytt varsel for mistenkelige nettsteder
Chrome skal innføre et eget varsel for «suspicious site», eller «mistenkelig nettsted». Det skal vises på sider der nettleseren finner villedende metoder, men der det ikke er tilstrekkelig grunnlag for å utløse dagens heldekkende røde advarsel.
Google opplyser at varselet skal informere brukerne når et nettsted benytter mønstre som vanligvis forbindes med allerede kjente ondsinnede nettsteder. Ved å tilpasse varselgrensesnittet mener selskapet at det kan vise beskyttelsesvarsler til flere brukere på en trygg måte.
Gemini analyserer nettsteder
Chrome har tidligere brukt en Gemini-modell som kjørte på selve enheten, blant annet for å oppdage svindel som utgir seg for å være teknisk brukerstøtte. For brukere med Enhanced Protection skal denne nå erstattes av en kraftigere modell som kjører på Googles servere.
Modellen skal vurdere signaler som hvilke merkevarer som er representert på nettstedet, sidens formål og sannsynligheten for at siden er en svindelside. Safe Browsing skal deretter kombinere analysen med domenets omdømme og andre sikkerhetssignaler.
Google sier at innhold som sendes utenfor enheten, behandles midlertidig. Selskapet opplyser at innholdet ikke registreres, lagres eller brukes til å trene modellene.
Skal advare mot farlige kommandoer
Enhanced Protection skal også kunne oppdage tilfeller der en bruker kopierer en mistenkelig kommando fra et ClickFix-svindelforsøk. Slike angrep forsøker vanligvis å få brukeren til selv å kjøre en skadelig PowerShell- eller Command Prompt-kommando.
Hvis Chrome oppdager et mulig ClickFix-skript i utklippstavlen, skal nettleseren fjerne personlig identifiserbar informasjon fra det kopierte innholdet og sende resten til analyse i Safe Browsing. Dersom kommandoen blir vurdert som farlig, viser nettleseren et varsel før brukeren kan fortsette.
Materialet understreker samtidig at samlede tall for hvor mange angrep som stanses, ikke alltid gjenspeiler hendelser etter den første tilgangen. Når angripere allerede bruker gyldig påloggingsinformasjon, faller beskyttelsens effektivitet raskt.
Blue Report 2026 vurderer beskyttelse etter angrepsmetode, basert på 338 millioner simuleringer gjennomført i kundenes produksjonsmiljøer.
 Teknologi
 Teknologi
 Teknologi