En amerikansk domstol har dømt den ukrainske statsborgeren Artem Aleksandrovych Stryzhak til 70 måneders fengsel for hans rolle i angrep knyttet til ransomware-gruppene Nefilim og Hive.
Angrepene var rettet mot sykehus, offentlige virksomheter og selskaper med høy omsetning i flere land. Stryzhak, som er 35 år, ble utlevert til USA 30. april 2025 etter at spanske myndigheter pågrep ham i juni 2024.
Fikk andel av løsepengene
«Artem Stryzhak is a prolific cybercriminal who worked with multiple ransomware groups to target U.S. businesses and hospitals,» sa Brett Leatherman, operasjonsdirektør for FBIs cyberavdeling. Han opplyste at gruppene forstyrret pasientbehandling og forårsaket tap på mer enn 100 millioner dollar.
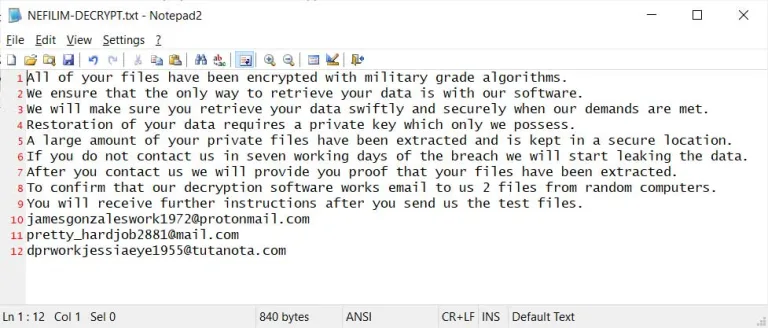
Ifølge rettsdokumentene betalte Stryzhak for 20 prosent av alle løsepengebeløp som ble samlet inn for tilgang til spesialtilpasset Nefilim-programvare og dekrypteringsnøkler, fra juni 2021.
Som Nefilim-tilknyttet aktør fram til oktober 2021 brukte Stryzhak skadevaren mot store selskaper i USA, Canada og Australia. Selskapene hadde årlige inntekter på mer enn 100 millioner dollar hver. En av Nefilim-administratorene oppfordret ham senere til å prioritere selskaper med en årlig omsetning på over 200 millioner dollar.
Truet med å lekke stjålne data
For å presse ofrene til å betale truet operasjonen med å offentliggjøre data som var stjålet under angrepene. Dataene skulle legges ut på mørkenettsteder kalt «Corporate Leaks», som ble administrert av Nefilim-ledelsen, dersom ofrene ikke betalte løsepengene.
Stryzhak ble også en tidlig tilknyttet aktør i Hive. Der brøt han seg inn i og krypterte systemene til sju ofre, blant dem et tannlegekontor, flere advokatfirmaer og en helsetjeneste under covid-19-pandemien.
I desember 2025 erklærte Stryzhak seg skyldig i anklager om datakriminalitetssamarbeid. Han innrømmet forhold knyttet til ransomware-angrep mot virksomheter i USA, Norge, Frankrike, Sveits, Tyskland og Nederland.
Etterlyst samarbeidspartner
«Disrupting a ransomware group that attacked approximately 1,500 victims worldwide and sentencing a defendant who had targeted healthcare during the COVID-19 pandemic is of significant importance to this office,» sa USAs føderale statsadvokat Gregory W. Kehoe.
USAs føderale statsadvokat Joseph Nocella Jr. sa at ransomware-angrepene førte til omfattende skade. Selskaper måtte betale millioner i utbedring og løsepenger, mens sykehus og andre kritiske virksomheter mistet tilgangen til data. Samtidig kunne sensitiv informasjon havne hos kriminelle aktører.
Det amerikanske utenriksdepartementet tilbyr opptil 11 millioner dollar for opplysninger som kan føre til pågripelsen av Volodymyr Tymoshchuk, en ukrainsk statsborger som ifølge myndighetene er en av Stryzhaks påståtte medskyldige. Tymoshchuk er fortsatt på frifot.
Tymoshchuk står på EUs og FBIs etterlysningslister. Det amerikanske justisdepartementet siktet ham i september for roller som administrator for ransomware-gruppene LockerGoga, MegaCortex og Nefilim. Han skal også ha vært involvert i angrep som førte til skader for millioner av dollar hos hundrevis av selskaper verden over mellom juli 2020 og oktober 2021.
 Verden
 Vitenskap
 Verden