Angrepet har vært utformet for å se legitimt ut i nesten alle ledd. Meldingene kommer som Google Kalender-invitasjoner, ofte sendt som blindkopi og gjerne fra en organisasjon mottakeren allerede har hatt kontakt med. Innholdet kan være alt fra varsler om talemeldinger og forespørsler om tilbud til stevninger og meldinger om ubetalte regninger.
Lenkene peker i mange tilfeller først til Google selv. Et vanlig mønster er Googles egen /url-videresending, der den egentlige destinasjonen ligger i en parameter. Andre varianter har brukt share.google og lenker til Drive-filer, mens én variant benyttet lenker for transaksjonsvarsler fra Intuit.
Dermed viste vurderingen av meldingen et domene, et sertifikat og et omdømme som var legitimt og tillitsvekkende. Det var ikke tilfeldig. Angriperne bygget kjeden slik at de vanlige signalene sikkerhetssystemer bruker for å bedømme en lenke, skulle gi et beroligende svar.
Innloggingen skjer på Googles ekte side
Bak lenken står en aktiv omvendt proxy som legges foran Googles ekte innloggingsside. Offeret skriver inn passordet, mottar en reell forespørsel om godkjenning og godkjenner den, mens angriperen følger økten i sanntid.
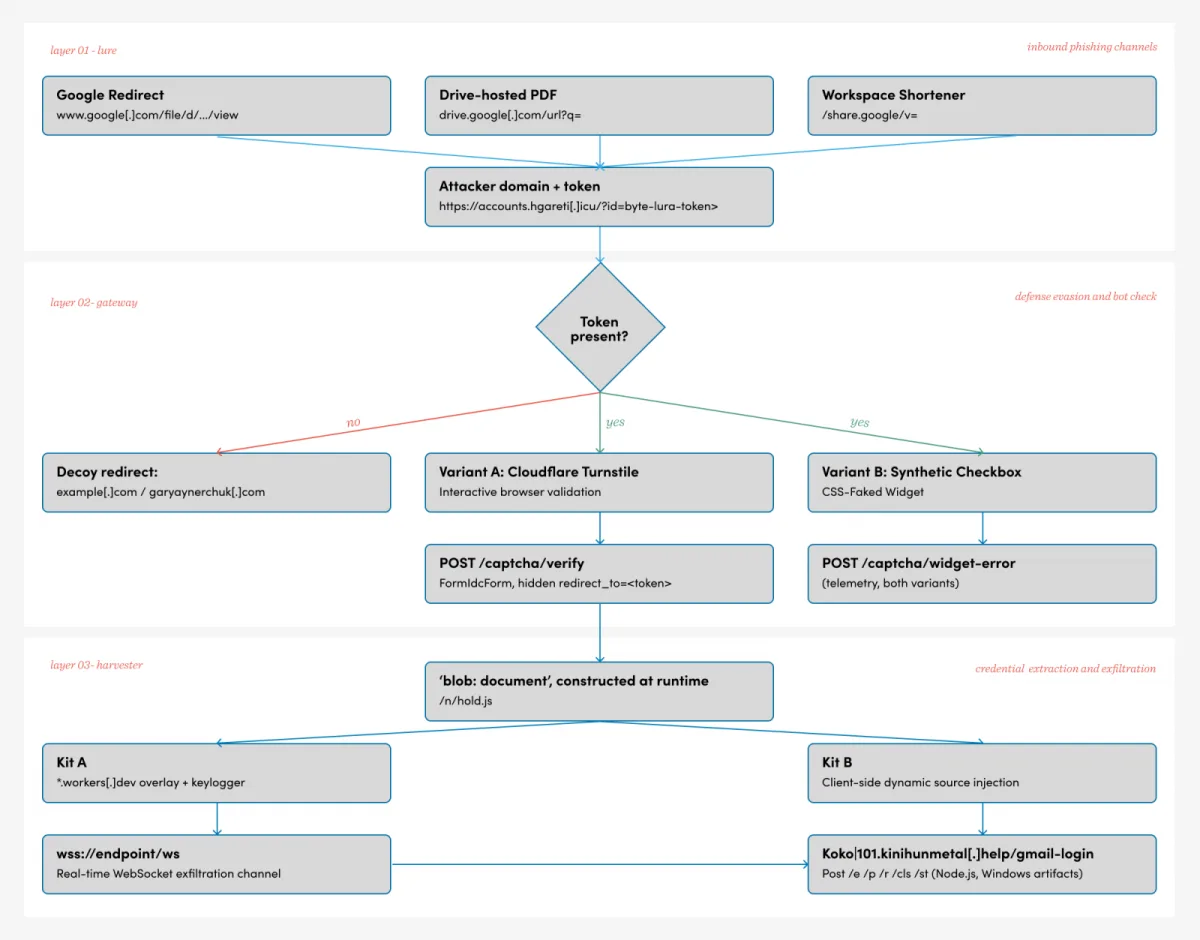
Serveren videresender SMS-koder, koder fra autentiseringsapper, Googles «Trykk ja»-bekreftelse med tallmatching og telefonbasert kontogjenoppretting til Google etter hvert som de kommer inn. Dermed hindrer ingen av disse tofaktor-kontrollene at den aktive økten blir kapret.
Rammeverket bak angrepet heter Nyasher. Det har vært offentlig dokumentert siden februar, etter at en hardkodet nøkkel ble funnet i JavaScript-koden.
Material Securitys Threat Research-team oppdaget kampanjen. Selskapet har siden fulgt utviklingen og tatt ned hundrevis av domener som ble brukt i angrepene.
Tre lag skjuler innloggingssiden
Kampanjen er satt sammen av tre lag. Det første er Googles egen videresendingstjeneste. Det andre er en Cloudflare Turnstile-utfordring, som i enkelte utgaver er den ekte widgeten levert fra Cloudflares egen infrastruktur.
Det tredje laget er selve siden som samler inn passordet. Den finnes ikke som et statisk nettsted som kan skannes. JavaScript bygger siden i nettleseren etter at brukeren har passert utfordringen. Dermed har en crawler ingen side å hente, og en proxy-logg har ingen ferdig side å registrere.
Material Security opplyser at selskapet ikke kjenner til at disse sidene ble skannet før kampanjen ble dokumentert.
Infrastrukturen er laget for å kunne kastes og erstattes. Den først observerte kampanjen brukte mange lokkedomsdomener hos flere registrarer, og de fleste var registrert bare noen dager før de ble tatt i bruk. Mottaksendepunktene ble satt opp mellom én og 20 dager før bølgen de skulle håndtere.
Ett jokertegnsertifikat ble utstedt 46 minutter før domenet det dekket, ble registrert. Ifølge Material Security kan det koste angriperne noen få dollar og en ettermiddag å erstatte én blokkert komponent.
Fanget over 99 prosent av meldingene
Material Security opplyser at tjenesten automatisk oppdager og håndterer phishing, bedriftskompromittering og målrettede angrep, også etter at meldingene er levert. Selskapet sier at det ikke krever kompliserte regelsett, karantene av brukere eller omfattende manuell sortering.
Etter at kampanjen ble identifisert og det ble bygget deteksjoner, skal Material Security siden august ha fanget over 99 prosent av de ondsinnede meldingene. Andelen meldinger som senere måtte omklassifiseres, var 0,01 prosent.
Arbeidet har fortsatt mens angriperne endret taktikker, teknikker og prosedyrer, temaer og formuleringer i lokkemidlene for å unngå statiske deteksjoner, maskinlæring og agentbaserte systemer.
Tilnærmingen bygger på at ingen enkeltindikator avgjør utfallet. Omdømme alene ville ikke ha fanget kampanjen, og det ville heller ikke lenkeanalyse alene gjort: Første hopp var en Google-lenke, mens den endelige siden ikke eksisterte før nettleseren bygget den.
Material Security vurderer tekniske kjennetegn, meldingens tilsynelatende hensikt, hvor lenkene faktisk leder og relasjonen mellom avsender og mottaker. Hvert av disse signalene kan være nok til å reagere.
Kalenderinvitasjoner ble behandlet som en egen trusseloverflate
Et system som bare baserer seg på ett signal, arver signalets blinde flekker. Hvor analysen skjer, har også betydning. Kalenderinvitasjoner passer dårlig inn i en sikkerhetsgateway som er laget for å inspisere e-post mens den er under transport, selv om en stor del av kampanjen kom som nettopp kalenderinvitasjoner.
Material Security behandler derfor kalenderinvitasjoner som en egen trusseloverflate. Selskapet bruker hele historikken til kontoen sammen med de tekniske signalene når meldingene vurderes.
Når resultatet er en kapret økt i stedet for et stjålet passord, kan sporene finnes i revisjonsloggene for Google Workspace. En aktiv Google-økt gir tilgang til e-post og Drive, og kan også brukes til å gi OAuth-tilgang i offerets navn. Konsekvensene kan dermed bli langt større enn en kompromittert innboks.
Material Security mener virksomheter bør avklare hvem som følger med på disse loggene, hvor raskt funn kan håndteres, og om teamet kan tilbakekalle økter, begrense OAuth-tillatelser og tilbakestille den berørte kontoen innen én time. Mange sikkerhetsprogrammer klarer ikke dette, mens en angriper med en aktiv økt kan rekke å gjøre mye på den tiden.
Gikk etter infrastrukturen
Mot slutten av september konkluderte Material Security med at justering av regler, ny trening av modeller og oppdatering av agenter ikke ville løse problemet alene. Deteksjon beskytter kundene, men gjør ikke noe med operatøren som forbereder neste bølge.
Threat Research-teamet startet derfor Operation CloudFire for å ramme infrastrukturen direkte. Teamet analyserte gateway- og backend-lenkene mens meldingene ble sendt, og rapporterte dem gjennom Cloudflares system for misbrukssaker.
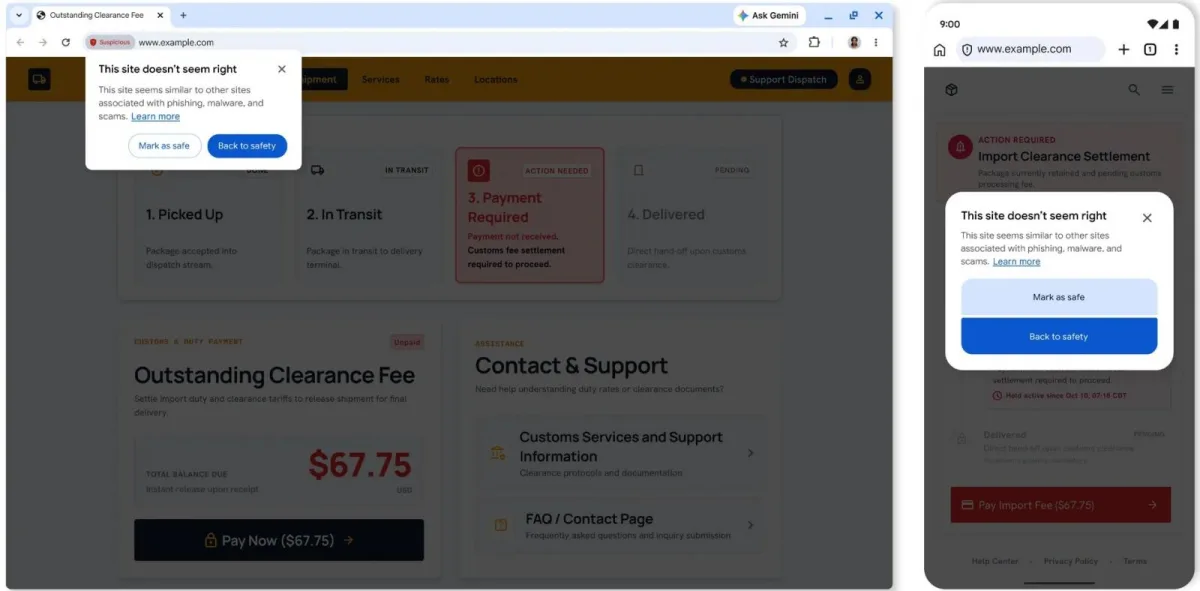
Cloudflares misbruksteam bekreftet den falske mellomliggende siden og den videresendte Google-innloggingen bak den. Deretter la Cloudflare inn sin egen phishing-advarsel på destinasjonene.
Det hadde to virkninger. Angriperne måtte registrere, peke om og sertifisere gatewayene og mottaksendepunktene på nytt før de kunne sende videre. Samtidig fikk også andre på internett beskyttelse: Alle som klikket på en rapportert lenke, enten de var Material-kunder eller ikke, fikk se en advarsel i stedet for et skjema for innlegging av brukernavn og passord.
Material Security understreker at tallene bare gjelder kunder som samtykket til å dele data med selskapet. De reelle totalsummene er derfor høyere.
Kampanjen kan være satt på pause
Phishingtemaene har endret seg fra kalenderinvitasjoner til invitasjoner om delte filer og dokumenter i Google Drive. Material Security har ikke sett en tilsvarende økning i andre lokkemidler eller taktikker, teknikker og prosedyrer, og aktiviteten fra gruppen ser ut til å ha spredt seg. Selskapet vurderer derfor at kampanjen ser ut til å være avsluttet.
Det er likevel en statusoppdatering, ikke en endelig konklusjon. Det er billig å bygge infrastrukturen på nytt, og rammeverket har vært offentlig tilgjengelig siden februar. Operatøren sendte dessuten med en uferdig Microsoft 365-gren sammen med den fungerende Google-koden.
Denne grenen inneholder en sti til et stilark, et nytt testoppsett og en tittelstreng som dekoder til en Microsoft-innloggingsforespørsel. Ingen av disse stiene fungerer i dag, og det skal være mulig å legge til merkevaren ved å plassere inn en fil uten å endre selve koden.
Material Security mener operatøren har bygget opp neste steg, men ennå ikke aktivert det. Selskapet tolker endringene i temaene som videreutvikling, ikke nødvendigvis som at aktiviteten er lagt ned, og forventer at neste vending kan ligne på denne kampanjen – men med en annen merkevare.
 Teknologi
 Internett
 Internett